La classificazione ad alto rischio ¨¨ determinata dall¡¯Allegato III del regolamento. Le categorie principali sono: identificazione biometrica, infrastrutture critiche, istruzione, occupazione (assunzione, monitoraggio, cessazione del rapporto di lavoro), accesso a servizi essenziali (valutazione del merito creditizio, assicurazioni, prestazioni sociali), applicazione della legge, migrazione e amministrazione della giustizia. Anche i sistemi di intelligenza artificiale utilizzati come componenti di sicurezza nei prodotti soggetti alla normativa UE in materia di sicurezza dei prodotti (dispositivi medici, veicoli, macchinari) sono considerati ad alto rischio. Come primo passo di ogni incarico, classifichiamo formalmente il vostro sistema ¡ª e la classificazione stessa costituisce un elemento di prova che le autorit¨¤ di regolamentazione potrebbero richiedere.
La norma ISO/IEC 42001 prevede la verifica del sistema di gestione della vostra organizzazione, ovvero la governance, le politiche e i processi relativi all¡¯IA. La verifica di conformit¨¤ alla legge dell¡¯UE sull¡¯IA riguarda un sistema specifico di IA ad alto rischio rispetto ai requisiti tecnici e documentali previsti dal regolamento (articoli 9¨C17). I due approcci sono complementari: un sistema di gestione maturo conforme alla norma ISO 42001 rende notevolmente pi¨´ semplice dimostrare la conformit¨¤ alla legge dell¡¯UE sull¡¯IA. Offriamo entrambi i servizi, separatamente o come intervento integrato.
S¨¬ ¡ª Gli LLM e l¡¯IA generativa costituiscono ormai la maggior parte dei nostri incarichi di audit sull¡¯IA. I nostri specialisti del red team effettuano test basati sulla lista OWASP LLM Top 10 (edizione 2025), sulla tassonomia avversaria MITRE ATLAS e sulle modalit¨¤ di malfunzionamento specifiche dei protocolli per i sistemi RAG, i flussi di lavoro agenti e i modelli multimodali. Copriamo l¡¯iniezione di prompt (diretta e indiretta), il jailbreaking, l¡¯estrazione di dati di addestramento, l¡¯abuso dei limiti di utilizzo degli strumenti, le vulnerabilit¨¤ nella gestione degli output, nonch¨¦ i rischi legati al ciclo agenziale e all¡¯eccessiva autonomia, specifici degli agenti di IA.
Per le attivit¨¤ di conformit¨¤ alla legge UE sull¡¯IA, il pacchetto di documentazione tecnica dell¡¯Allegato IV: descrizione del sistema, finalit¨¤ prevista, documentazione sui dati di addestramento, risultati della valutazione, documentazione sulla gestione dei rischi, piano di monitoraggio post-commercializzazione. Per le attivit¨¤ relative alla norma ISO 42001, la vostra politica sull¡¯IA, la Dichiarazione di applicabilit¨¤, il registro dei rischi e la documentazione dei processi. Per il ¡°red teaming¡± tecnico, l¡¯accesso al modello (API o pesi), i prompt di sistema ed eventuali misure di sicurezza relative alla distribuzione. Dopo la chiamata di definizione dell¡¯ambito di lavoro inviamo una checklist personalizzata: la maggior parte dei clienti dispone gi¨¤ del 60¨C70% di quanto necessario e noi individuiamo rapidamente le lacune.
Da sei a sedici settimane dall¡¯inizio alla fine, a seconda dell¡¯ambito di applicazione. Un intervento mirato di ¡°red team¡± basato su LLM su un singolo sistema implementato pu¨° concludersi in 4¨C6 settimane. Un audit interno completo secondo la norma ISO/IEC 42001 a livello dell¡¯intera organizzazione dura in genere 8¨C12 settimane. Una valutazione di conformit¨¤ alla legge UE sull¡¯IA per un singolo sistema ad alto rischio, compresi i cicli di correzione, dura 10¨C16 settimane. Ci impegniamo a rispettare una tempistica specifica indicata nella lettera di incarico.
Il prezzo dipende da tre fattori: la complessit¨¤ del sistema di IA (modello singolo vs. pipeline multimodello vs. sistema agentico), il livello di approfondimento della verifica richiesto (dimensione mirata vs. STARED completo) e i giorni-revisore necessari per i relativi specialisti. Preventivo a prezzo fisso fornito entro 24 ore dalla definizione dell¡¯ambito di intervento. I costi per incarichi adatti alle PMI partono da cifre a cinque zeri; le valutazioni complete di conformit¨¤ all¡¯AI Act dell¡¯UE per le grandi aziende partono da importi superiori. Contattateci all¡¯indirizzo hello@auditone.io per ricevere una fascia di prezzo indicativa.
No. La maggior parte dei sistemi di IA ad alto rischio (Allegato III) segue l¡¯iter di autovalutazione previsto dall¡¯articolo 43, in base al quale il fornitore effettua la valutazione di conformit¨¤ utilizzando procedure interne. Il nostro ruolo consiste nell¡¯effettuare la valutazione di conformit¨¤ in qualit¨¤ di terza parte indipendente, producendo la documentazione che soddisfa i requisiti senza richiedere il coinvolgimento di un organismo notificato. Per la ristretta categoria di prodotti ad alto rischio che richiede invece il coinvolgimento di un organismo notificato (alcuni sistemi di identificazione biometrica), collaboriamo con organismi notificati accreditati ¡ª compresi i partner della nostra rete di organismi di certificazione ¡ª e produciamo la documentazione di supporto di cui hanno bisogno.
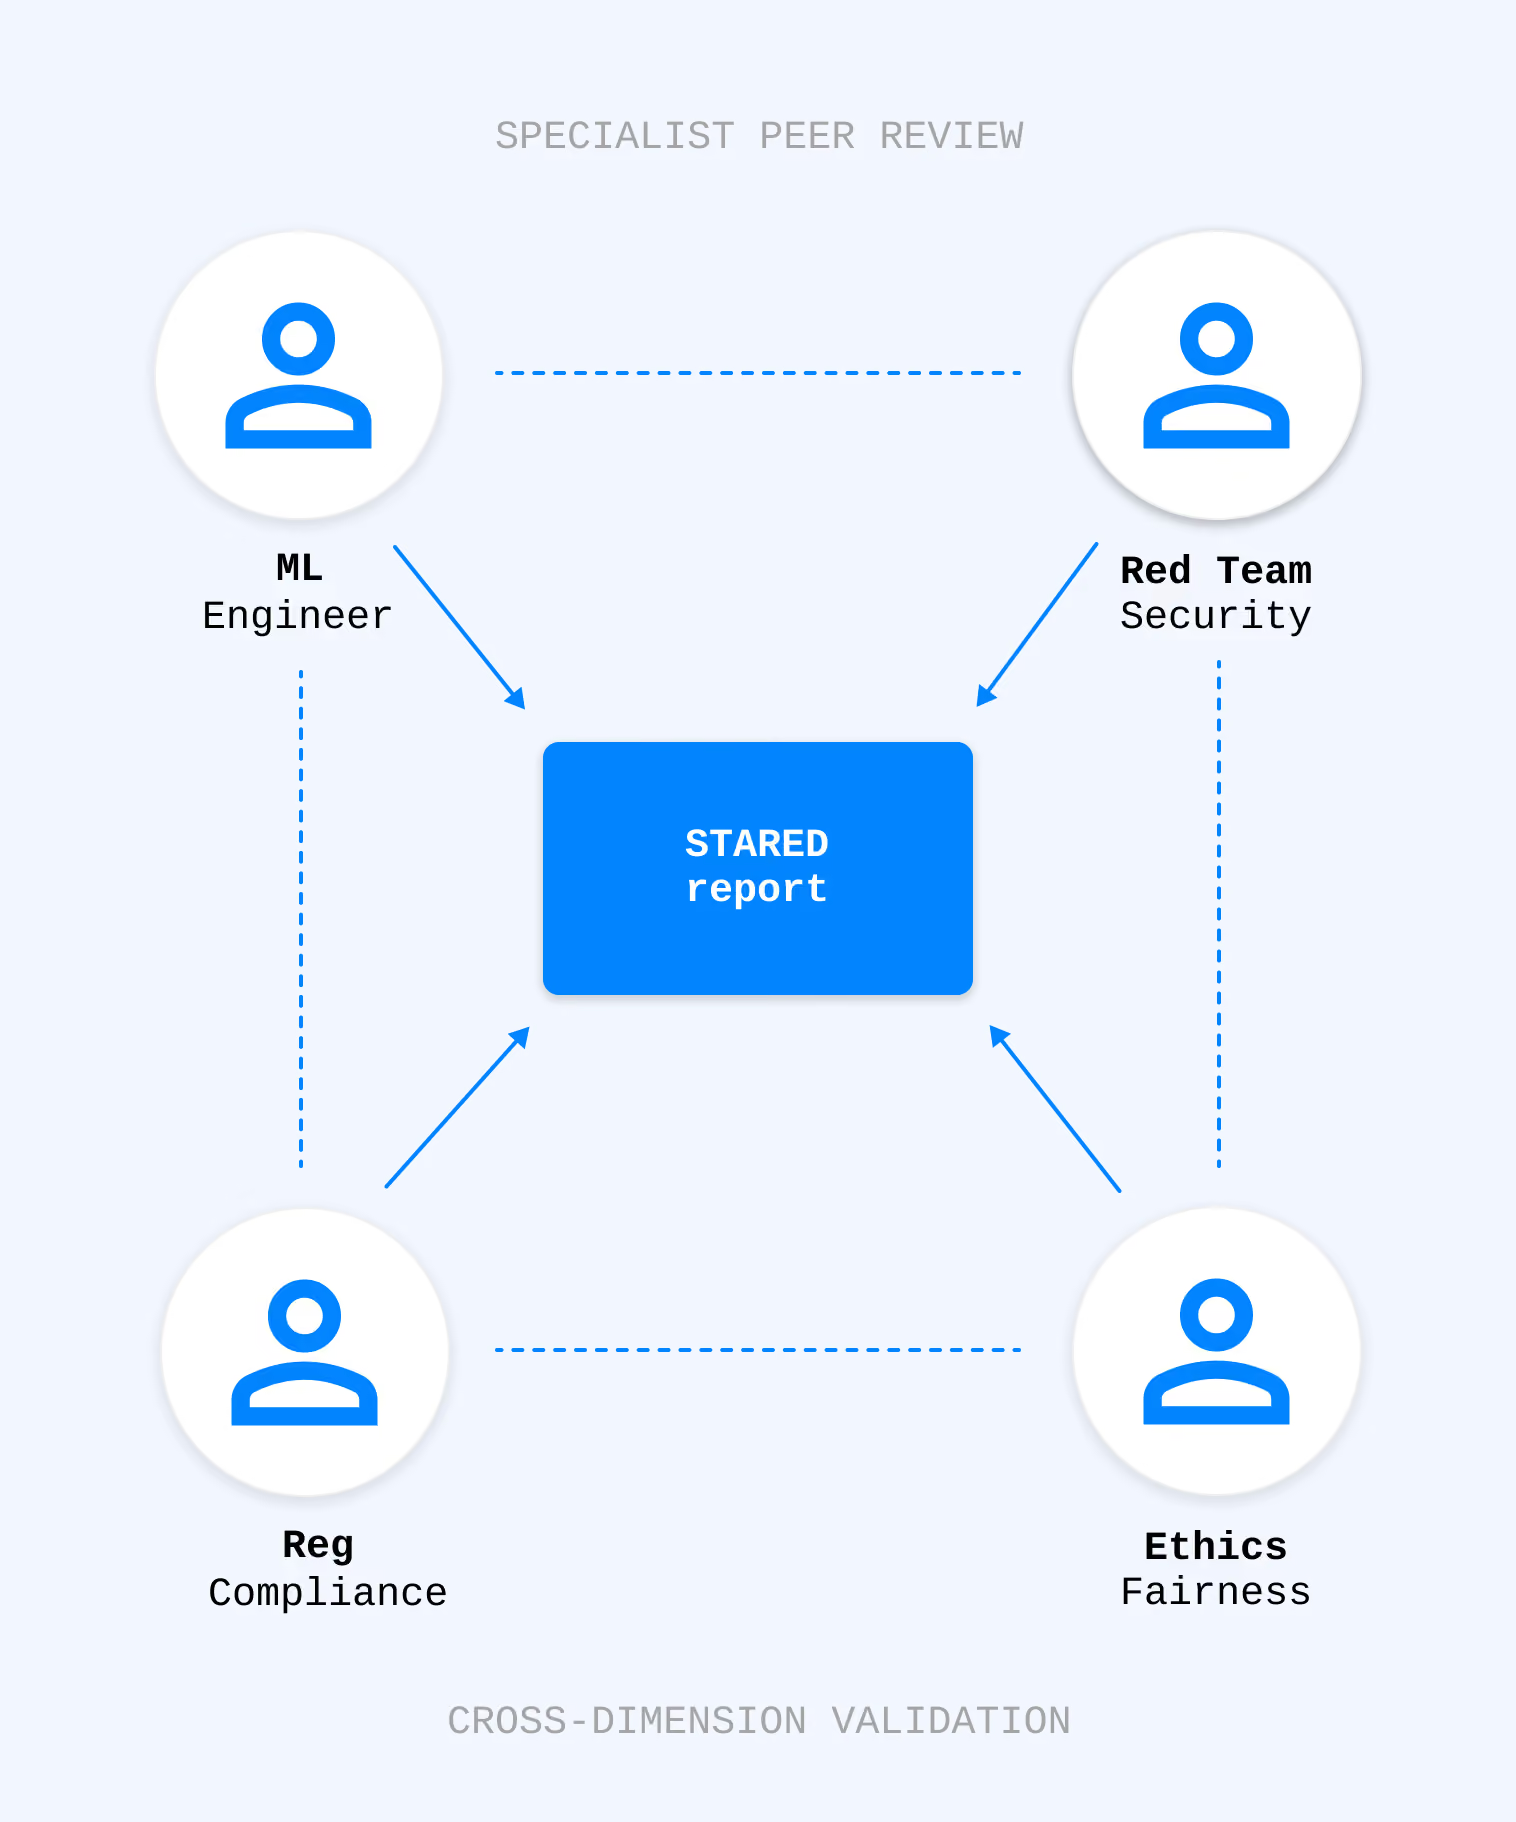
STARED ¨¨ il nostro quadro di riferimento a cinque dimensioni per gli audit sull'IA: sicurezza, valutazione tecnica, conformit¨¤ normativa, eticae governance dei dati. ? stato sviluppato appositamente perch¨¦ i quadri di riferimento esistenti in materia di sicurezza o conformit¨¤ non tengono conto di ci¨° che rende i sistemi di IA difficili da sottoporre a audit: la tracciabilit¨¤ dei dati di addestramento, il comportamento dei modelli in condizioni avverse, la deriva e il rischio agentico. La metodologia completa, le griglie di valutazione e gli esempi pratici sono disponibili .
Entrambe le funzioni sono mantenute rigorosamente separate. Non redigiamo le vostre politiche, non sviluppiamo la vostra governance dell¡¯IA n¨¦ implementiamo i vostri controlli: farlo comprometterebbe l¡¯indipendenza necessaria per l¡¯audit stesso. Ci¨° che offriamo ¨¨ una valutazione preliminare delle lacune (pi¨´ snella, di natura consultiva) seguita dall¡¯audit formale (indipendente, basato su prove concrete). La valutazione delle lacune vi indica cosa correggere; l¡¯audit verifica che abbiate effettivamente apportato le correzioni. Ambito di applicazione diverso, risultati finali diversi.