Âé¶¹´«Ã½AV

Audit di sicurezza degli smart contract

Cerchi una revisione del codice degli smart contract conveniente?

. Realizzata da un team selezionato tra oltre 800 hacker white hat in tutto il mondo, sottoposta a revisione tra pari da revisori indipendenti e conforme ai requisiti normativi che devi soddisfare.

Marchi internazionali che si affidano ad Âé¶¹´«Ã½AV

Statistiche che contano

Âé¶¹´«Ã½AV ¨¨ stata pioniera nella selezione e nell¡¯aggregazione di revisori di sicurezza d¡¯¨¦lite per fornire alle grandi aziende e alle PMI un unico punto di accesso affidabile.

Dagli smart contract ai sistemi di intelligenza artificiale, le nostre valutazioni offrono una chiarezza e una profondit¨¤ tecnica senza pari.

Pur essendo specializzati in pen-testing e revisioni del codice, la nostra rete ¨¨ in grado di adattarsi a qualsiasi servizio IT o di sicurezza informatica di cui abbiate bisogno.
Ogni
48
tra le righe di codice individuiamo un problema
Ogni
320
tra le righe di codice abbiamo individuato un problema critico
A seguito delle nostre verifiche
0
trucchi fino ad oggi
Ha ottenuto pi¨´ di
4
miliardi di euro di TVL.
In media
23
problemi riscontrati in ogni verifica
Oltre
98
%
Fidelizzazione dei clienti
copertura universale

Qualsiasi blockchain, qualsiasi linguaggio di programmazione

Come? Sulla nostra piattaforma abbiamo oltre 800 revisori di smart contract accuratamente selezionati, con competenze in tutti i linguaggi di programmazione e nelle tecnologie Web3. Verr¨¤ creato appositamente per te un gruppo di revisori in base all¡¯esperienza richiesta.
Cosa ci contraddistingue

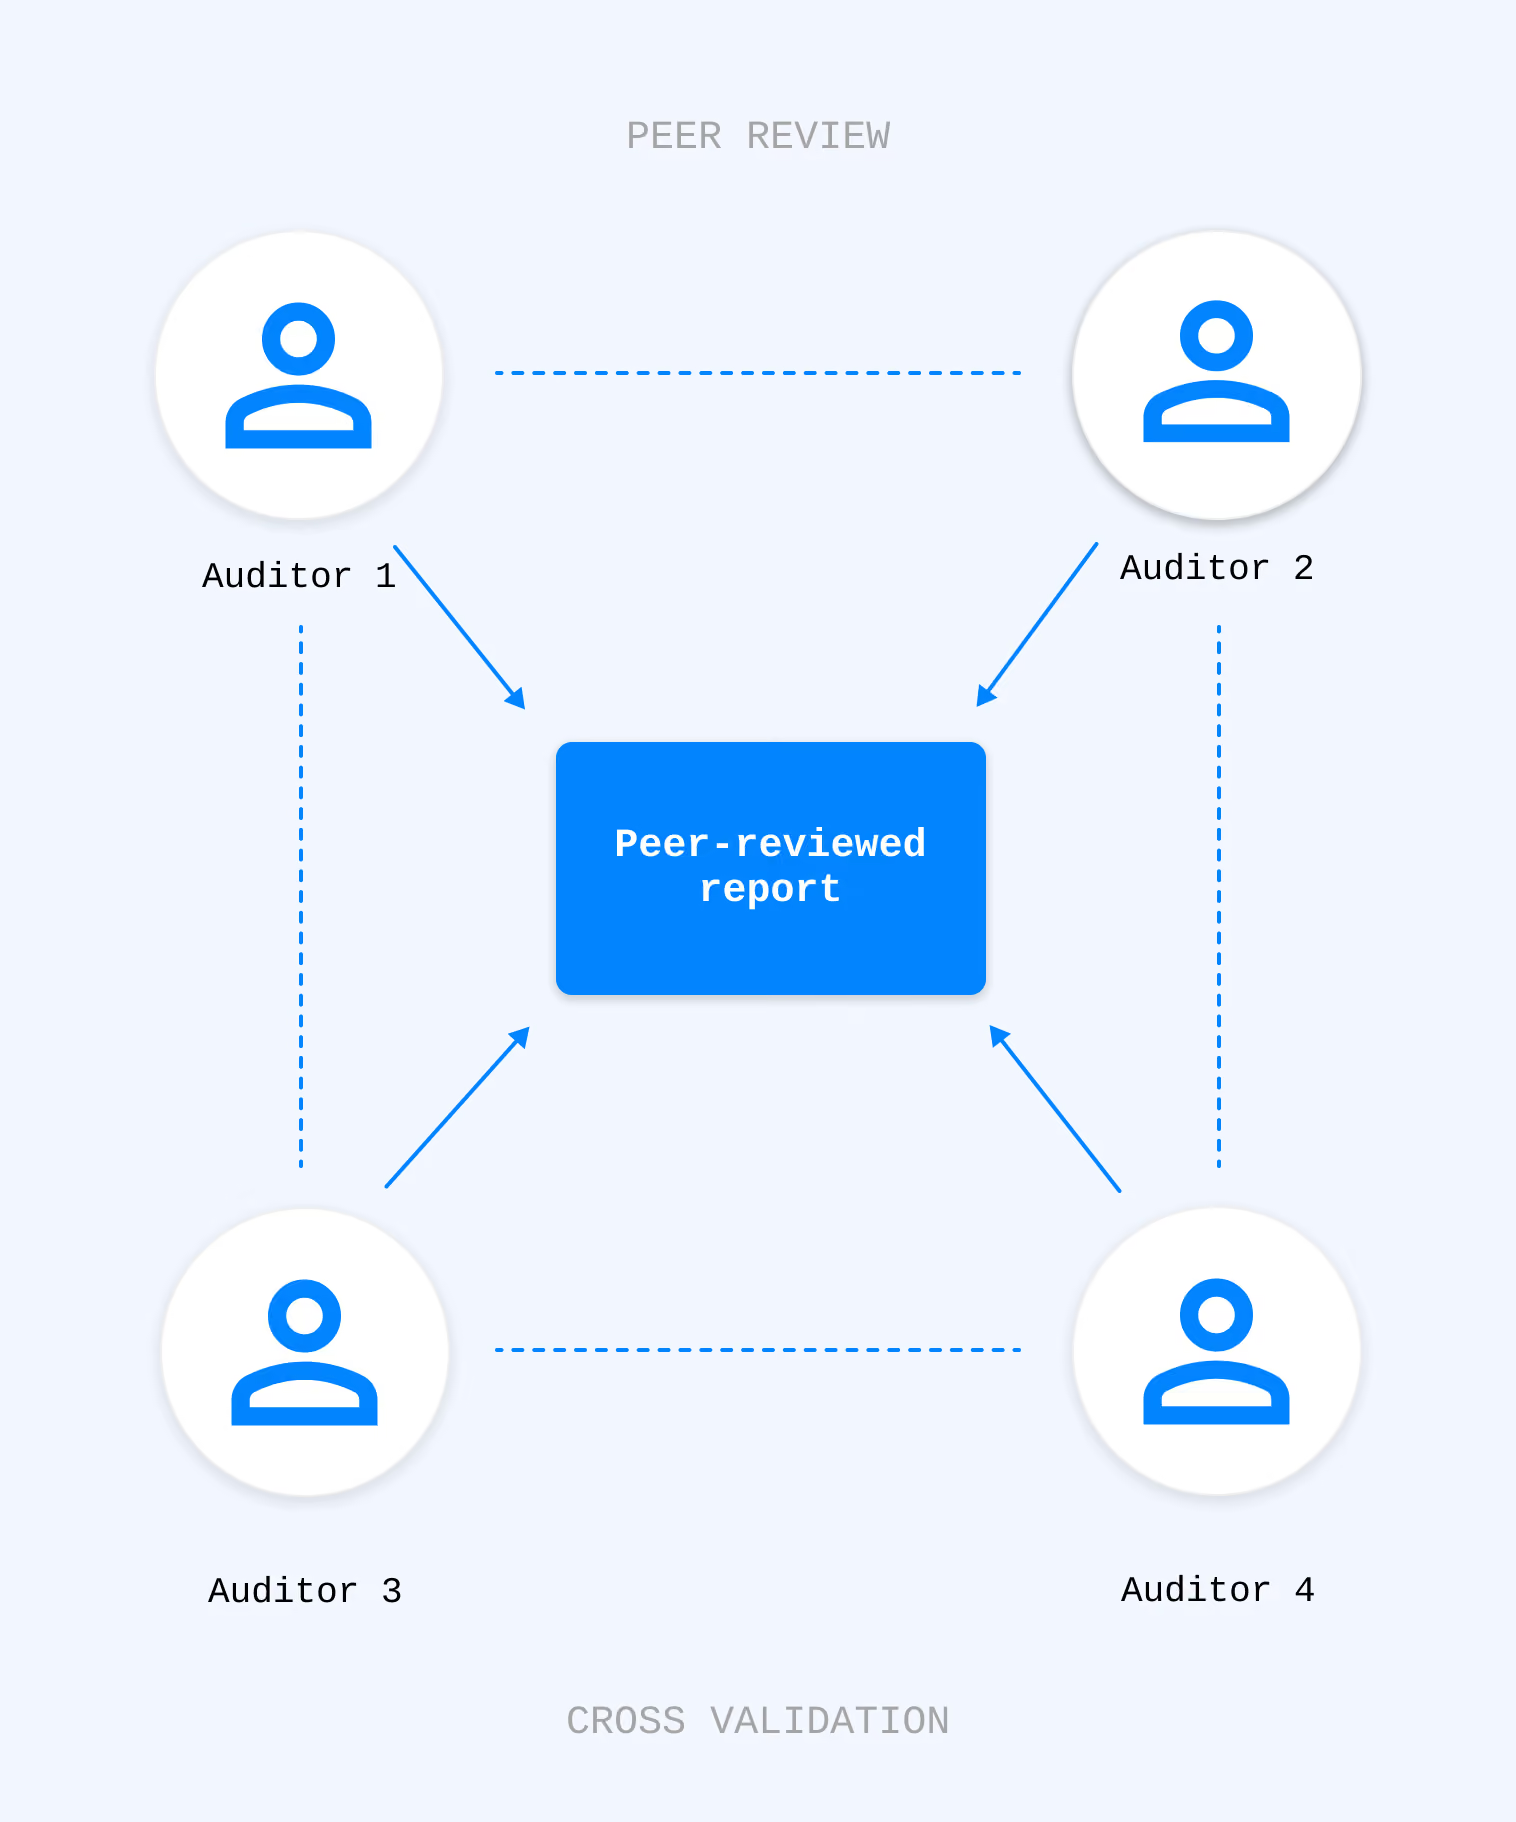
Quattro paia di occhi sul medesimo codice. Sempre.

Un singolo revisore trova ci¨° che si aspetta. Quattro revisori indipendenti individuano ci¨° che individueranno gli hacker.
Ogni incarico di Âé¶¹´«Ã½AV viene svolto da 3 o 4 ingegneri di sicurezza Web3 indipendenti che lavorano in parallelo sullo stesso ambito. Essi effettuano revisioni separate, documentano i risultati in modo indipendente e poi sottopongono il lavoro degli altri a una revisione tra pari prima che qualsiasi problema venga inserito nel vostro rapporto.

Il risultato: una copertura delle vulnerabilit¨¤ notevolmente pi¨´ ampia, un minor numero di falsi positivi e risultati convalidati da pi¨´ di un revisore prima che raggiungano il vostro codice sorgente.
Revisione parallela indipendente: diversi modelli di minaccia, diverse intuizioni sugli attacchi, applicati allo stesso codice.
Risultati sottoposti a verifica incrociata: ogni voce viene confermata da almeno due revisori prima di essere inserita nel vostro rapporto o nella vostra fattura.
"Skin in the game ": i revisori ricevono un bonus per ogni risultato valido, il che premia l'approfondimento piuttosto che il semplice completamento di una lista di controllo.
cosa cacciamo

Le classi di vulnerabilit¨¤ che hanno portato i protocolli alla ribalta.

Una panoramica non esaustiva di ci¨° che comprende ogni incarico relativo agli smart contract di Âé¶¹´«Ã½AV, in linea con il Registro SWC, la Top 10 degli smart contract dell¡¯OWASP e la nostra checklist interna per gli audit Web3.
SWC-107
Rientranza
Rientranza classica a funzione singola, multifunzionale e di sola lettura nelle chiamate esterne. Interazioni tra controlli ed effetti verificate.
SWC-105 / 106
Controllo degli accessi
Uso mancante o errato dei modificatori, inizializzatori non protetti, lacune nelle autorizzazioni basate sui ruoli, difetti nel trasferimento della propriet¨¤.
A03 (OWASP SC)
Manipolazione di Oracle
Abuso dell¡¯oracolo dei prezzi a pronti, selezione della finestra TWAP, coerenza tra pi¨´ fonti, oscillazioni dei prezzi amplificate dai prestiti lampo.
A04 (OWASP SC)
Attacchi tramite prestiti lampo
Manipolazione a livello di blocchi atomici della contabilit¨¤ interna, "prestito di voti" nell'ambito della governance, speculazioni sulla liquidazione con capitale preso in prestito.
MEV
MEv e front-running
Esposizione agli attacchi di tipo ¡°sandwich¡±, attacchi alla liquidit¨¤ JIT, dipendenza dall¡¯ordinamento delle transazioni, verifiche dei modelli ¡°commit-reveal¡±.
SWC-101
Aritmetica e contabilit¨¤
Perdita di precisione, direzione di arrotondamento, uso improprio dei blocchi non verificati, compatibilit¨¤ dei token con commissioni sul trasferimento, inflazione di quote/asset.
SWC-128
Problemi relativi a DoS e gas
Cicli illimitati, attacchi DoS basati sul limite di gas, atti di molestia tramite rollback, modelli di pagamento "push-vs-pull", rischi di collisione di archiviazione.
SWC-117 / 121
Firma e riproduzione
Implementazione dell'EIP-712, gestione dei nonce, replay cross-chain, malleabilit¨¤ delle firme, abuso delle funzioni "permit".
EIP-1967 / 1822
Rischi legati all'aggiornamento dei modelli
Collisioni tra slot di archiviazione proxy, implementazioni non inizializzate, conflitti tra selettori, concentrazione dell'autorit¨¤ di aggiornamento.
Cosa ottieni

Risultati ottenuti e sicurezza post-audit ¡°
¡±

I nostri rapporti trasparenti offrono un'analisi completa della sicurezza del vostro progetto, individuando ogni difetto e vulnerabilit¨¤ rilevabile.

Relazione completa

Un rapporto di audit dettagliato che analizza in profondit¨¤ la sicurezza del tuo progetto, evidenziando ogni errore e vulnerabilit¨¤ individuati, in modo che tu possa avere un quadro chiaro di ci¨° che richiede attenzione.

Raccomandazioni

Oltre all'elenco dei problemi, il nostro rapporto offre una guida dettagliata su come risolverli. Non ci limitiamo a segnalare cosa non va, ma vi mostriamo come rendere sicuro il vostro progetto.

Programma di ricompensa per la segnalazione di bug

Al termine dell¡¯audit, il 20% del costo dell¡¯audit viene destinato a un programma di bug bounty sulla nostra piattaforma. I progetti possono aumentare l¡¯importo del premio e mantenere l¡¯annuncio pubblicato senza alcun costo.
prossimamente

Fondi comuni di copertura

In collaborazione con il nostro partner Safura, stiamo creando pool di copertura per contratti sottoposti a revisione contabile, consentendo agli investitori di ridurre il rischio e aiutando i progetti a rafforzare la fiducia e la sicurezza.
sicurezza dei costi intelligente

Audit di altissima qualit¨¤ senza costi esorbitanti

Grazie a processi operativi snelli, evitiamo costi generali elevati, trasferendo a voi i risparmi ottenuti senza compromettere la qualit¨¤ delle revisioni.
Prezzi trasparenti in base all'entit¨¤ e alla complessit¨¤ del progetto
Nessun costo nascosto: un preventivo chiaro entro 24 ore
Il 20% viene reinvestito nel tuo programma di bug bounty
Calcola il costo dei servizi di audit blockchain con il nostro strumento interattivo per il calcolo dei prezzi.

CALCOLATORE DEI PREZZI

come funziona

Processo di verifica della sicurezza

Fase 1

Invia

Invia il tuo codice e ricevi un preventivo per un audit entro 1 giorno.
Fase 2

Gruppo di revisori

Firma il contratto, versa la caparra e incontra il gruppo di revisori incaricato di esaminare il tuo stack.
Fase 3

Revisione del codice

La revisione avr¨¤ inizio entro 3 giorni. I revisori esamineranno il tuo codice in modo approfondito e individuale.
fase 4

Analisi del numero

I risultati vengono raccolti in un repository condiviso e sottoposti a revisione tra pari da parte degli altri revisori.
fase 5

Migliora il tuo codice

Siete invitati a risolvere i problemi sulla base delle raccomandazioni dei revisori.
passaggio 6

Revisione finale

Una volta applicate le correzioni, il codice viene sottoposto a una seconda revisione per verificare che il problema sia stato risolto.
passo 7

Relazione finale

La relazione finale ¨¨ stata redatta. Lei approva la bozza, salda il saldo e ne riceve una copia.

Domande frequenti

Quanto costa l'audit di sicurezza?

Puoi utilizzare nostra per stimare il costo dell'audit. La nostra politica dei prezzi ¨¨ trasparente e si basa sulle dimensioni del tuo codice e sulla sua complessit¨¤. Prima di poter avviare l'audit ¨¨ necessario versare un acconto pari al 50% del costo totale. L'audit avr¨¤ inizio circa tre giorni dopo il ricevimento del pagamento.

Vorrei annullare il mio ordine, avr¨° diritto a un rimborso?

Se l'audit viene annullato, Âé¶¹´«Ã½AV non rimborser¨¤ l'acconto e gli auditor dovranno essere retribuiti per il tempo impiegato. Se l'annullamento avviene prima dell'inizio dell'audit, riceverete un rimborso pari al 50%.

Quanto tempo richiede l'audit di sicurezza?

I tempi di completamento del progetto possono variare in base a diversi fattori, quali il numero di righe di codice e la complessit¨¤ complessiva del progetto. In media, per completare un audit di sicurezza occorrono da circa 14 giorni a due mesi. Tuttavia, potremo fornirvi una stima pi¨´ precisa dopo aver esaminato i dettagli specifici della vostra richiesta.