La clasificaci¨®n de alto riesgo viene determinada por el anexo III del reglamento. Las principales categor¨ªas son: identificaci¨®n biom¨¦trica, infraestructuras cr¨ªticas, educaci¨®n, empleo (contrataci¨®n, seguimiento, despido), acceso a servicios esenciales (calificaci¨®n crediticia, seguros, prestaciones p¨²blicas), fuerzas del orden, migraci¨®n y administraci¨®n de justicia. Los sistemas de IA utilizados como componentes de seguridad en productos regulados por la legislaci¨®n de la UE en materia de seguridad de los productos (dispositivos m¨¦dicos, veh¨ªculos, maquinaria) tambi¨¦n se consideran de alto riesgo. Clasificamos su sistema de manera formal como primer paso de cada proyecto, y la propia clasificaci¨®n constituye una prueba que las autoridades reguladoras pueden solicitar.
La norma ISO/IEC 42001 audita su sistema de gesti¨®n: la gobernanza, las pol¨ªticas y los procesos relacionados con la IA en su organizaci¨®n. La ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô de la conformidad con la Ley de IA de la UE analiza un sistema espec¨ªfico de IA de alto riesgo en funci¨®n de los requisitos t¨¦cnicos y de documentaci¨®n del reglamento (art¨ªculos 9 a 17). Ambas son complementarias: un sistema de gesti¨®n maduro conforme a la norma ISO 42001 facilita enormemente la demostraci¨®n de la conformidad con la Ley de IA de la UE. Ofrecemos ambos servicios, por separado o como un proyecto integrado.
S¨ª: los modelos de lenguaje grande (LLM) y la IA generativa constituyen ya la mayor parte de nuestros encargos de auditor¨ªa de IA. Nuestros especialistas del ?equipo rojo? realizan pruebas basadas en el ?OWASP LLM Top 10? (edici¨®n de 2025), la taxonom¨ªa adversaria de MITRE ATLAS y los modos de fallo espec¨ªficos de cada protocolo para sistemas RAG, flujos de trabajo agentivos y modelos multimodales. Cubrimos la inyecci¨®n de prompts (directa e indirecta), el ?jailbreaking?, la extracci¨®n de datos de entrenamiento, el abuso de los l¨ªmites de uso de herramientas, las vulnerabilidades en el manejo de resultados, a²õ¨ª como los riesgos propios de los agentes de IA, como el bucle agencial y el exceso de agencia.
Para el trabajo de cumplimiento de la Ley de IA de la UE, el paquete de documentaci¨®n ³Ù¨¦³¦²Ô¾±³¦²¹ del Anexo IV: descripci¨®n del sistema, finalidad prevista, documentaci¨®n de los datos de entrenamiento, resultados de la ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô, documentaci¨®n sobre la gesti¨®n de riesgos y plan de seguimiento posterior a la comercializaci¨®n. Para el trabajo relacionado con la norma ISO 42001, su pol¨ªtica de IA, la declaraci¨®n de aplicabilidad, el registro de riesgos y la documentaci¨®n de los procesos. Para el ?red teaming? t¨¦cnico, el acceso al modelo (API o pesos), las indicaciones del sistema y cualquier medida de protecci¨®n en la implementaci¨®n. Tras la reuni¨®n para definir el alcance, enviamos una lista de comprobaci¨®n personalizada; la mayor¨ªa de los clientes ya disponen del 60-70 % de lo que necesitan y identificamos r¨¢pidamente las carencias.
De seis a diecis¨¦is semanas en total, dependiendo del alcance. Una intervenci¨®n espec¨ªfica de ?equipo rojo? con un modelo de lenguaje grande (LLM) dirigida a un ¨²nico sistema implementado puede completarse en un plazo de 4 a 6 semanas. Una auditor¨ªa interna completa seg¨²n la norma ISO/IEC 42001 en toda una organizaci¨®n suele durar entre 8 y 12 semanas. Una ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô de conformidad con la Ley de IA de la UE para un ¨²nico sistema de alto riesgo, incluidos los ciclos de correcci¨®n, dura entre 10 y 16 semanas. Nos comprometemos a respetar un plazo concreto en la carta de encargo.
El precio depende de tres factores: la complejidad del sistema de IA (modelo ¨²nico frente a flujo de trabajo multimodelo frente a sistema agencial), el nivel de detalle de la auditor¨ªa requerido (dimensi¨®n espec¨ªfica frente a STARED completo) y los d¨ªas-auditor necesarios entre los especialistas pertinentes. Se env¨ªa un presupuesto a precio fijo en un plazo de 24 horas tras definir el alcance. Los proyectos adaptados a las pymes parten de una cifra baja de cinco d¨ªgitos; las evaluaciones completas de conformidad con la Ley de IA de la UE para grandes empresas tienen un coste superior a partir de ah¨ª. Ponte en contacto con nosotros en hello@auditone.io para obtener un rango de precios orientativo.
No. La mayor¨ªa de los sistemas de IA de alto riesgo (Anexo III) siguen la v¨ªa de la auto±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô prevista en el art¨ªculo 43, en la que el proveedor lleva a cabo la ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô de la conformidad mediante procedimientos internos. Nuestra funci¨®n consiste en llevar a cabo la ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô de la conformidad como tercero independiente, elaborando la documentaci¨®n que cumpla los requisitos sin necesidad de que intervenga un organismo notificado. En el caso del reducido conjunto de productos de alto riesgo que ²õ¨ª requieren la intervenci¨®n de un organismo notificado (determinados sistemas de identificaci¨®n biom¨¦trica), colaboramos con organismos notificados acreditados ¡ªincluidos socios de nuestra red de organismos de certificaci¨®n¡ª y elaboramos la base de pruebas que necesitan.
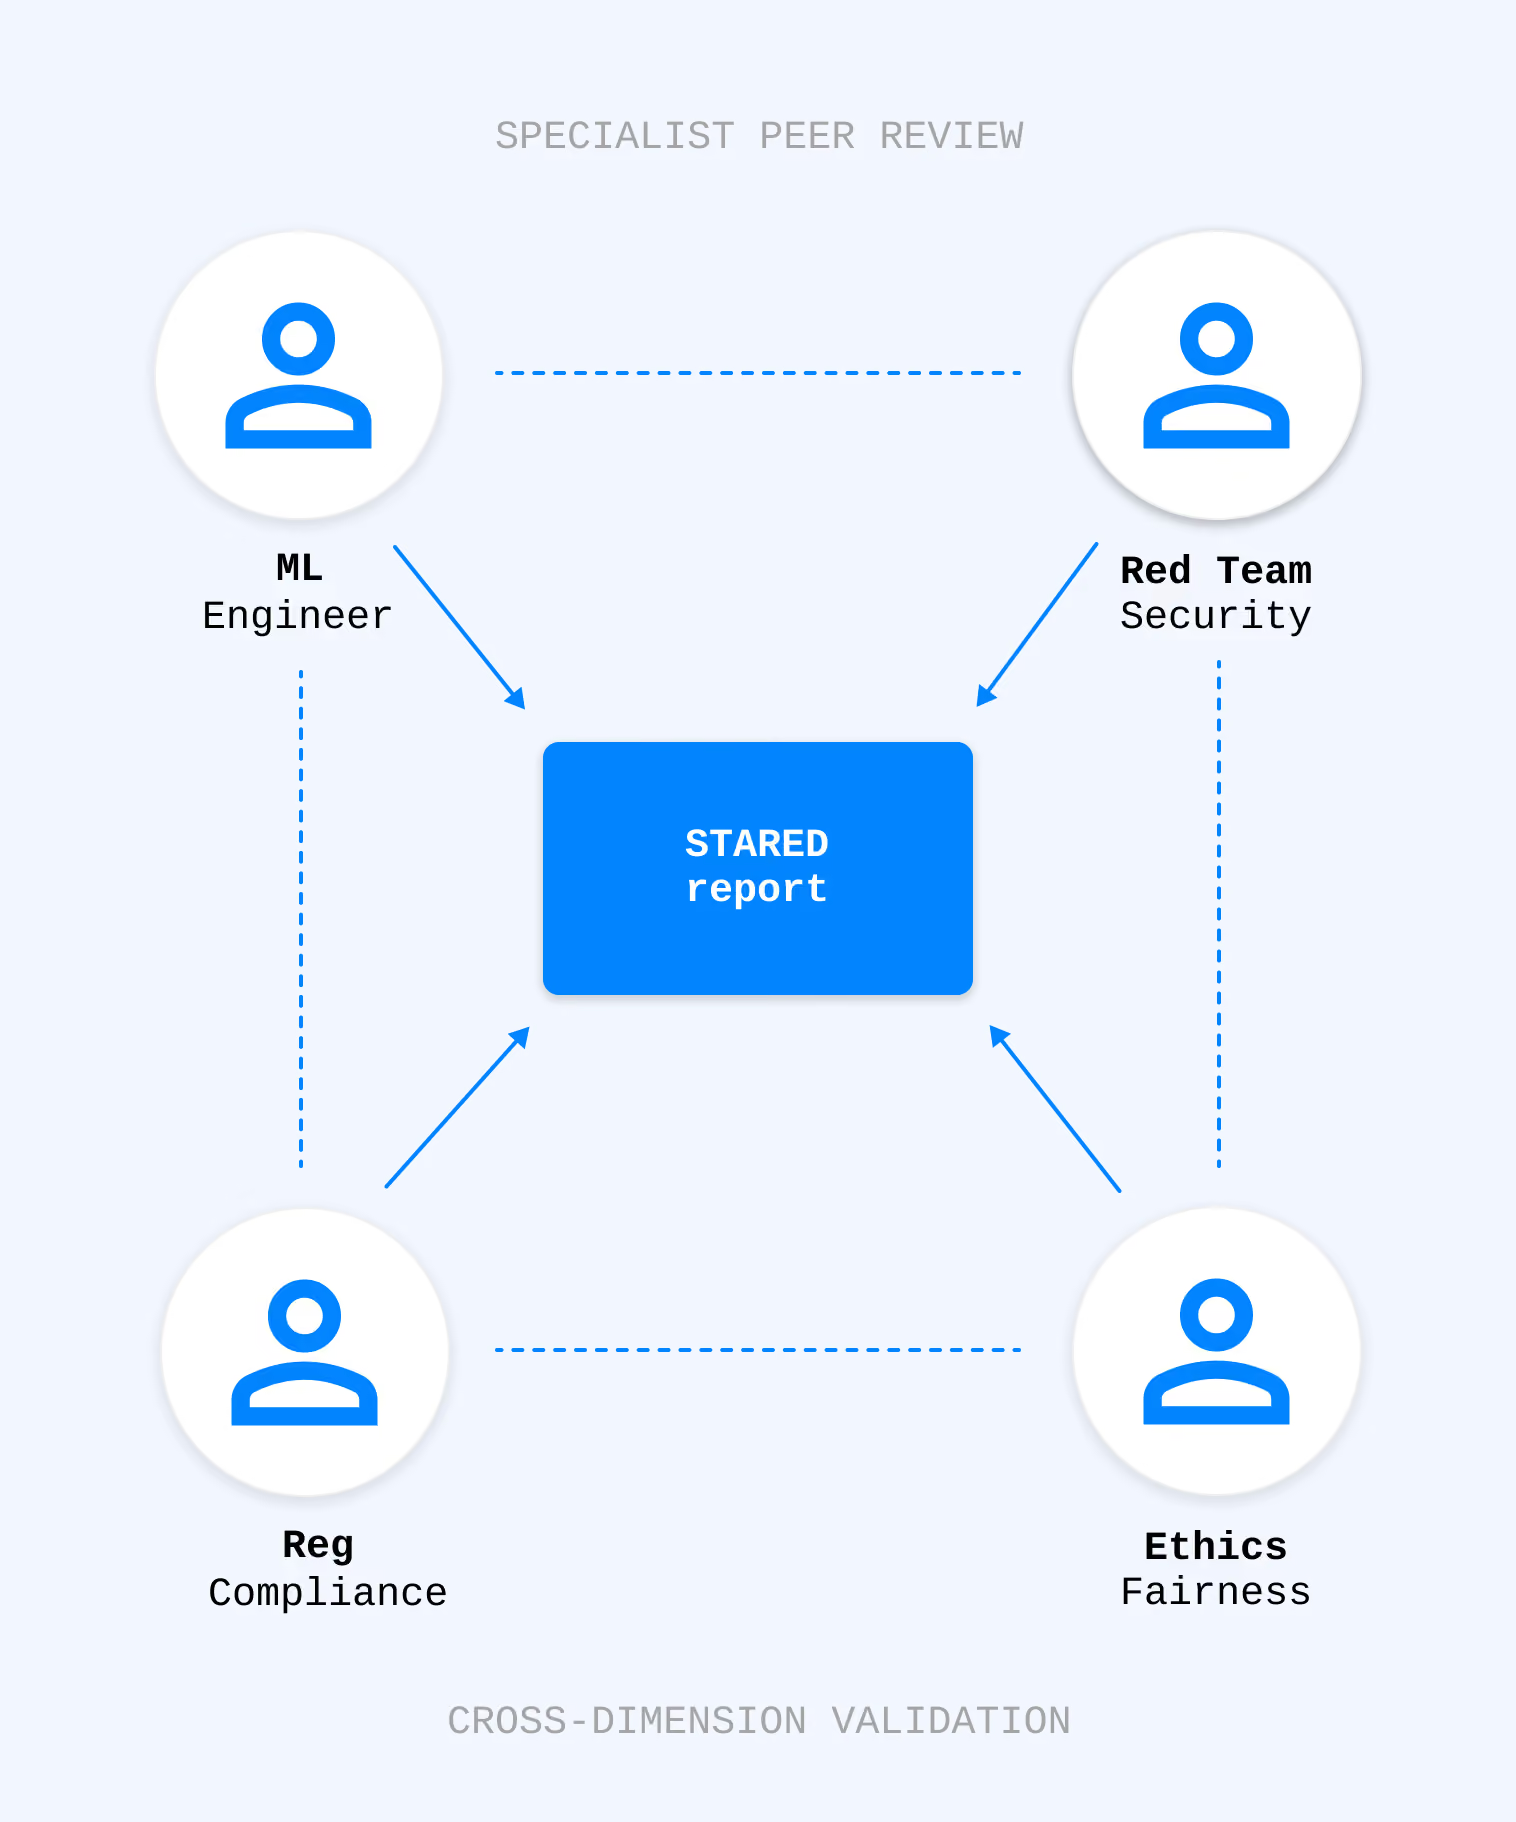
STARED es nuestro marco de cinco dimensiones para las auditor¨ªas de IA: seguridad, ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô ³Ù¨¦³¦²Ô¾±³¦²¹, cumplimiento normativo, ¨¦³Ù¾±³¦²¹y gobernanza de datos. Se ha dise?ado espec¨ªficamente porque los marcos de seguridad o cumplimiento normativoexistentes no abordan los aspectos que dificultan la auditor¨ªa de los sistemas de IA: el linaje de los datos de entrenamiento, el comportamiento de los modelos en condiciones adversas, la deriva y el riesgo de agencia. La metodolog¨ªa completa, las r¨²bricas de puntuaci¨®n y los ejemplos pr¨¢cticos est¨¢n disponibles en .
Ambas funciones se mantienen estrictamente separadas. No redactamos vuestras pol¨ªticas, ni dise?amos vuestra gobernanza de la IA, ni implementamos vuestros controles; hacerlo comprometer¨ªa la independencia necesaria para la propia auditor¨ªa. Lo que ²õ¨ª ofrecemos es una ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô de deficiencias previa a la auditor¨ªa (m¨¢s superficial y de car¨¢cter consultivo), seguida de la auditor¨ªa formal (independiente y basada en pruebas). La ±ð±¹²¹±ô³Ü²¹³¦¾±¨®²Ô de deficiencias os indica qu¨¦ deb¨¦is corregir; la auditor¨ªa verifica que lo hay¨¢is corregido. El alcance es diferente, al igual que los resultados finales.