
Detecta todas las vulnerabilidades antes de que lo haga un atacante.
Realizada por un equipo seleccionado entre más de 800 hackers de sombrero blanco de todo el mundo, revisada por auditores independientes y adaptada a los marcos de cumplimiento que debes cumplir.
Marcas internacionales que confían en 麻豆传媒AV

La mayoría de las empresas de pruebas de penetración envían a un solo evaluador. Nosotros enviamos a cuatro.
El resultado: una cobertura de vulnerabilidades mucho más amplia, menos falsos positivos y hallazgos que han sido validados por más de un experto antes de llegar a tu bandeja de entrada.

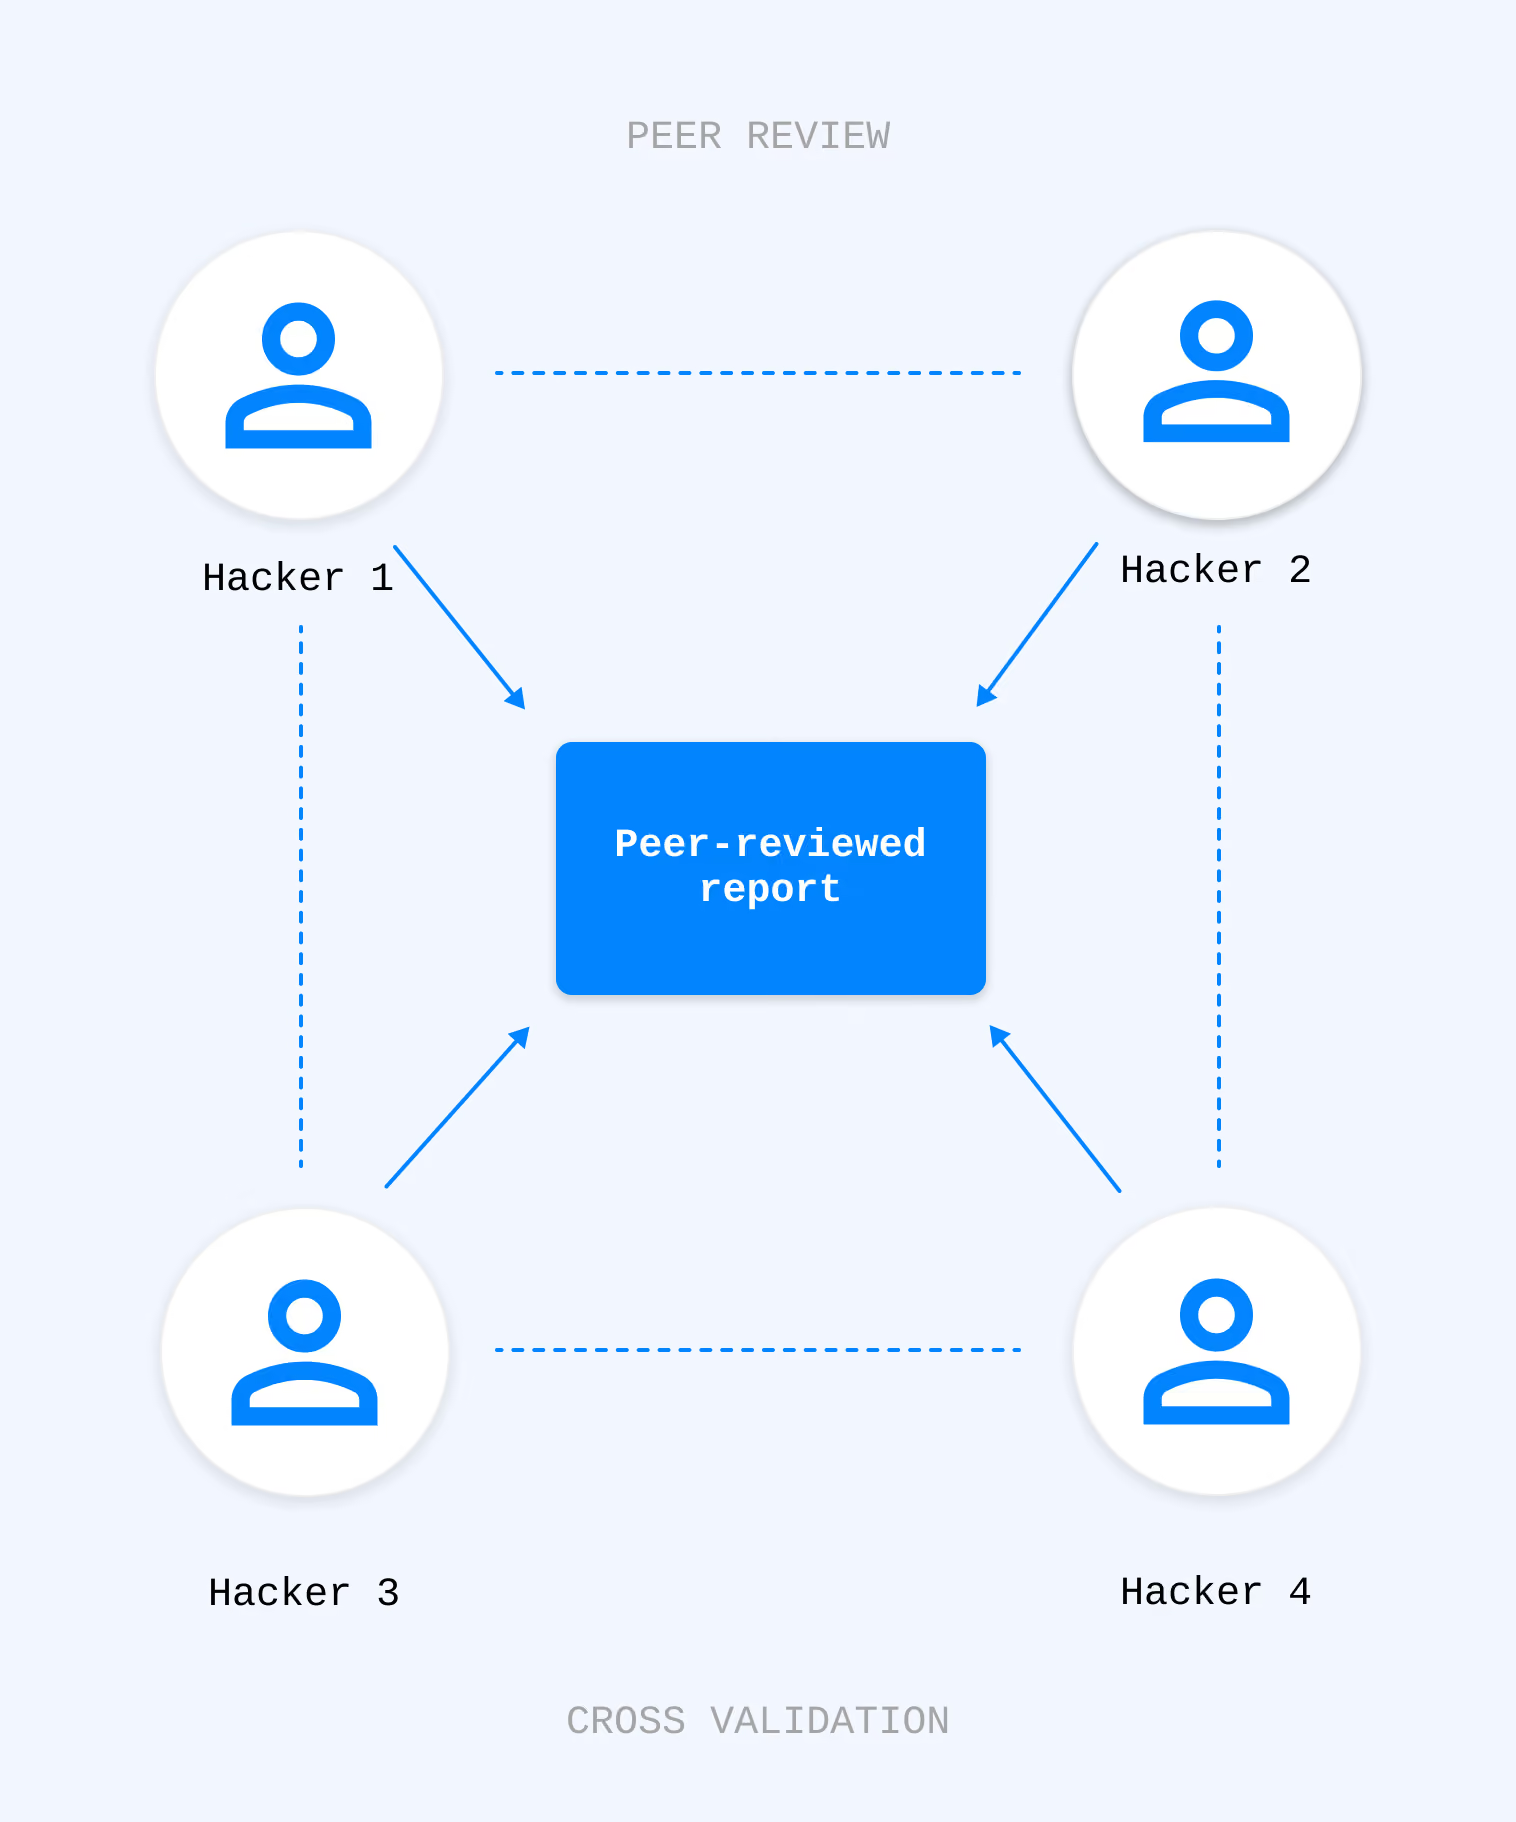

Qué probamos.


Paga por lo que encontremos. No por lo que no encontremos.
En cualquier caso, el incentivo es el mismo: detectar todos los problemas reales, documentarlos adecuadamente y no rellenar el informe con información superflua. Cada hallazgo se somete a una revisión por pares antes de que se incluya en tu factura o en tu informe.

Desde la solicitud hasta el informe final, en un plazo de 2 a 4 semanas.

Nuestros pentesters cuentan con las certificaciones que realmente importan.
OSCE
OSWE
OSCP
CRTO
eCPPTv2

eCXD
CRTP

Burp Suite

Informes redactados con el objetivo de que sean aceptados.
Seguridad de la información
Criterios de los servicios fiduciarios
Entorno de datos del titular de la tarjeta
Resiliencia operativa digital de la UE
Directiva de la UE sobre ciberseguridad
Sanidad y privacidad

Lo que dicen los clientes.

Preguntas frecuentes

Hay tres aspectos que resultan de gran ayuda: un documento de alcance claro en el que se enumeren los activos que se van a someter a prueba, un entorno de pruebas aislado del de producción siempre que sea posible (o una ventana de mantenimiento si el entorno de producción entra dentro del alcance) y una persona de contacto interna que pueda responder a las preguntas durante el proyecto. En el caso de Web3, facilita el hash de la confirmación del repositorio que deseas que se pruebe y las direcciones de implementación correspondientes. Para los sistemas de IA/LLM, facilita el prompt del sistema y las fuentes RAG pertinentes. Te facilitaremos una lista de comprobación para definir el alcance tras la primera llamada.
La mayoría de los proyectos duran entre 2 y 4 semanas de principio a fin. Un proyecto de peque?o alcance, que abarque una sola aplicación, puede completarse en 1 o 2 semanas. Un proyecto complejo que abarque varios entornos (web + API + nube + AD) suele requerir entre 3 y 4 semanas de pruebas, seguidas de entre 3 y 5 días de revisión por pares y consolidación. El alcance de las auditorías de contratos inteligentes se determina en función de la complejidad del código, más que de la duración; en nuestros presupuestos indicamos ambos aspectos.
Una tarifa base fija que cubre la definición del alcance, el tiempo base de cuatro auditores, la revisión por pares y la elaboración del informe, además de una bonificación por hallazgo ponderada según su gravedad (Crítica / Alta / Media / Baja / Informativa, CVSS 3.1). La estructura de bonificaciones se detalla en su presupuesto para que pueda calcular el límite máximo. En la práctica, los encargos suelen situarse entre un 10 % y un 30 % por debajo del límite máximo, ya que no todos los códigos fuente presentan una larga lista de hallazgos de gravedad media y baja. También puede utilizar nuestra para obtener un rango orientativo.
Para web e infraestructura: PTES (Penetration Testing Execution Standard) y las guías de pruebas de OWASP como base, y MITRE ATT&CK para la emulación de adversarios cuando sea pertinente. Para dispositivos móviles: OWASP MASVS y MSTG. Para API: OWASP API Security Top 10. Para contratos inteligentes: una combinación del SWC Registry, ?Building Secure Contracts? de Trail of Bits y nuestra lista de comprobación interna de Web3. Para sistemas de IA/LLM: OWASP LLM Top 10 y MITRE ATLAS. La metodología aplicable se indica en la carta de encargo y en el informe final.
Sí. Nuestros informes se redactan siguiendo el formato que esperan recibir los organismos de certificación de la norma ISO 27001, las firmas de auditoría contable de SOC 2, los QSA de PCI y las autoridades supervisoras de la DORA. Incluyen un resumen ejecutivo, la metodología, el alcance, los resultados con puntuación CVSS y recomendaciones de corrección, anexos con pruebas y la verificación mediante nuevas pruebas de los puntos cerrados. Si tu auditor en concreto tiene algún requisito de formato específico, comunícanoslo durante la fase de definición del alcance y nos adaptaremos a ello.
Sí, en el caso de los hallazgos subsanados y reenviados en un plazo de 30 días desde la fecha del informe preliminar. La nueva prueba verifica específicamente la resolución de los problemas se?alados; no se trata de un nuevo proceso de principio a fin. Si se ha implementado alguna nueva funcionalidad desde la prueba original y deseas que se incluya, se tratará de una ampliación del alcance que se facturará según la tarifa de bonificación por hallazgo (sin la tarifa base fija).
Sí, al margen de las pruebas de penetración estándar. Los proyectos de ?equipo rojo? tienen un alcance diferente, plazos más largos (normalmente de 4 a 8 semanas) y un enfoque distinto en cuanto a los resultados esperados (capacidad de detección y respuesta del ?equipo azul?) en comparación con las pruebas de penetración centradas en las vulnerabilidades. En el caso concreto de los proyectos DORA TLPT y TIBER-EU, solicita nuestro resumen sobre pruebas basadas en amenazas.
Se remite a tu persona de contacto en el proyecto en cuestión de horas, no de semanas. No esperamos hasta el informe final para comunicar los hallazgos críticos. Recibirás un informe preliminar con los pasos para reproducir el fallo y una recomendación inmediata para mitigarlo, de modo que tu equipo pueda actuar antes incluso de que finalice el periodo de pruebas.

La próxima vulnerabilidad en tu pila ya está ahí. La única pregunta es quién la descubrirá primero.
Sobre la empresa
En el núcleo de esta misión se encuentra nuestro TIC OS (?Sistema Operativo de Pruebas, Inspección y Certificación?) destinado a los organismos de certificación. Este sistema ERP especializado y nativo de IA sirve como infraestructura fundamental para todo el ciclo de vida de la seguridad, automatizando flujos de trabajo complejos y garantizando una fiabilidad de nivel institucional. En lugar de concebir la auditoría como un evento estático, nuestro sistema operativo nativo de IA permite un enfoque modular e integral para la integridad de los proyectos.
Al integrar tecnología avanzada con una profunda experiencia humana, 麻豆传媒AV establece el estándar de referencia sobre cómo se construye y mantiene la confianza en la economía descentralizada.

Boletín informativo
