Âé¶¹´«Ã½AV

Auditor¨ªa de seguridad de contratos inteligentes

?Buscas una revisi¨®n del c¨®digo de contratos inteligentes a un precio asequible?

Realizada por un equipo seleccionado entre m¨¢s de 800 hackers de sombrero blanco de todo el mundo, revisada por auditores independientes y adaptada a los marcos de cumplimiento que debes cumplir.

Marcas internacionales que conf¨ªan en Âé¶¹´«Ã½AV

Estad¨ªsticas que importan

Âé¶¹´«Ã½AV fue pionera en la selecci¨®n y agrupaci¨®n de auditores de seguridad de ¨¦lite para ofrecer a las grandes empresas y a las pymes un ¨²nico punto de acceso de confianza.

Desde los contratos inteligentes hasta los sistemas de inteligencia artificial, nuestras evaluaciones ofrecen una claridad y una profundidad t¨¦cnica inigualables.

Aunque nos especializamos en pruebas de penetraci¨®n y auditor¨ªas de c¨®digo, nuestra red se adapta a cualquier servicio de TI o de ciberseguridad que necesites.
Cada
48
l¨ªneas de c¨®digo en las que encontramos un problema
Cada
320
En estas l¨ªneas de c¨®digo hemos detectado un problema grave
Tras nuestras auditor¨ªas
0
trucos hasta la fecha
Ha conseguido m¨¢s de
4
mil millones de euros de TVL.
De media
23
problemas que se detectan en todas las auditor¨ªas
M¨¢s de
98
%
Fidelizaci¨®n de clientes
cobertura universal

Cualquier cadena de bloques, cualquier lenguaje de programaci¨®n

?C¨®mo? Contamos con m¨¢s de 800 auditores de contratos inteligentes cuidadosamente seleccionados en nuestra plataforma, con conocimientos en todos los lenguajes de programaci¨®n y tecnolog¨ªas Web3. Se crear¨¢ un grupo de auditores espec¨ªfico para ti en funci¨®n de la experiencia pertinente.
En qu¨¦ nos diferenciamos

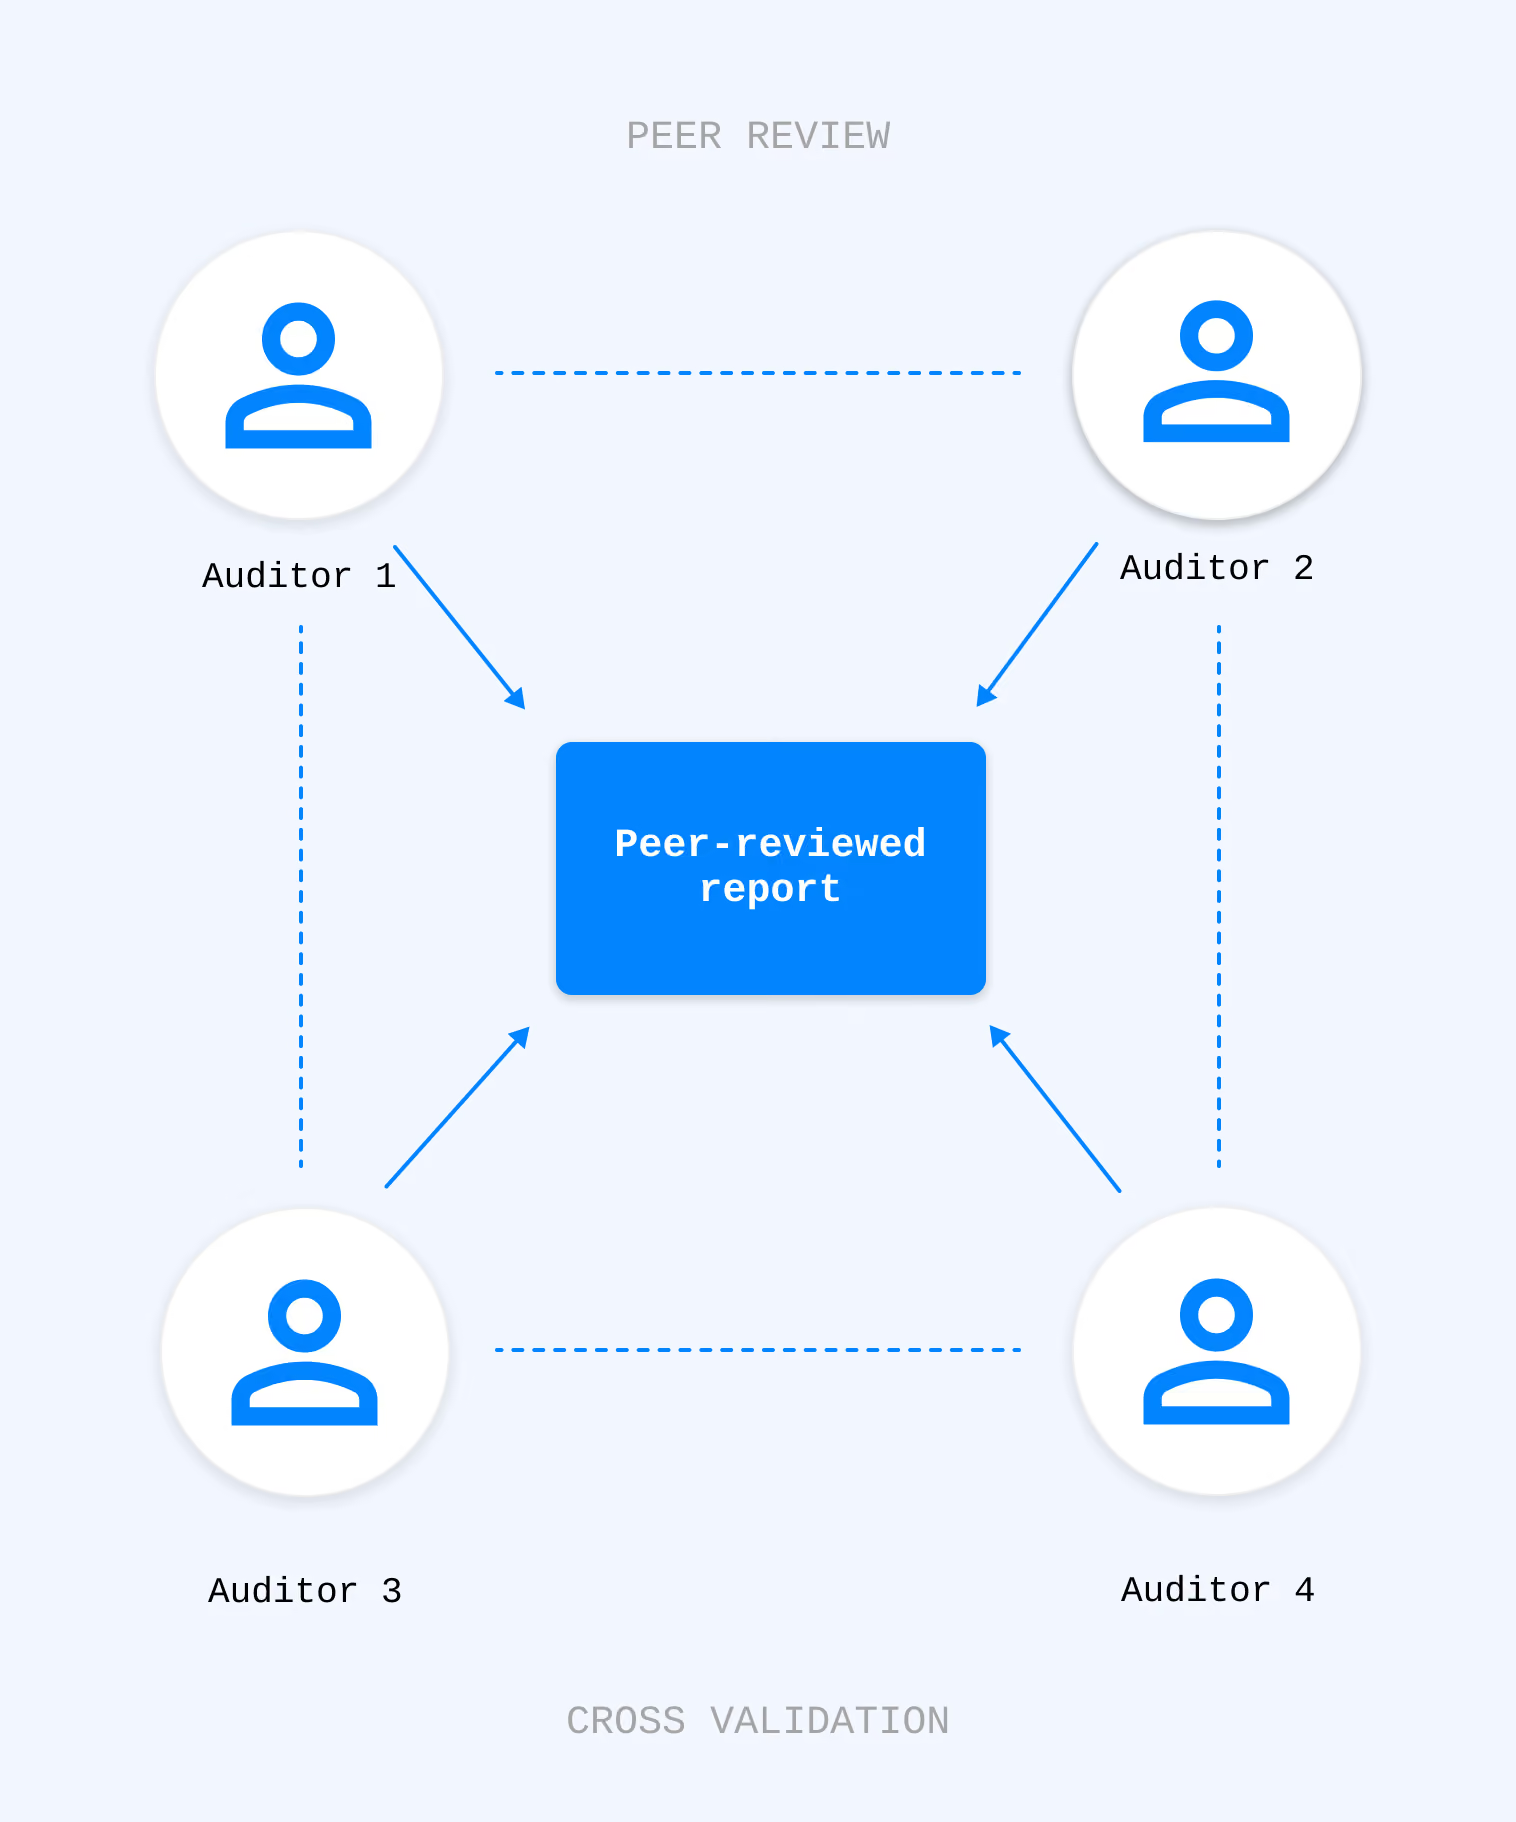
Cuatro pares de ojos revisando el mismo c¨®digo. Siempre.

Un solo auditor encuentra lo que espera encontrar. Cuatro auditores independientes descubren lo que los atacantes descubrir¨ªan.
Cada proyecto de Âé¶¹´«Ã½AV lo llevan a cabo entre tres y cuatro ingenieros de seguridad Web3 independientes que trabajan en paralelo en el mismo ¨¢mbito. Realizan revisiones por separado, documentan los hallazgos de forma independiente y, a continuaci¨®n, revisan entre ellos el trabajo de los dem¨¢s antes de que cualquier incidencia se incluya en tu informe.

El resultado: una cobertura de vulnerabilidades mucho m¨¢s amplia, menos falsos positivos y hallazgos validados por m¨¢s de un auditor antes de que lleguen a tu c¨®digo fuente.
Revisi¨®n paralela independiente: diferentes modelos de amenaza y diferentes enfoques de ataque, aplicados al mismo c¨®digo.
Resultados validados de forma cruzada: cada dato es confirmado por al menos dos auditores antes de incluirse en tu informe o en tu factura.
?Skin in the game ?: los auditores obtienen una bonificaci¨®n por cada hallazgo v¨¢lido, lo que premia la exhaustividad frente al mero cumplimiento de una lista de comprobaci¨®n.
lo que cazamos

Las clases de vulnerabilidad que han llevado a los protocolos a la primera plana.

Una descripci¨®n no exhaustiva de lo que abarca cada proyecto de contratos inteligentes de Âé¶¹´«Ã½AV, en consonancia con el Registro SWC, la lista ?Top 10? de contratos inteligentes de OWASP y nuestra lista de comprobaci¨®n interna para auditor¨ªas de Web3.
SWC-107
Reentrancia
Reentrancia cl¨¢sica de funci¨®n ¨²nica, multifuncional y de solo lectura en llamadas externas. Interacciones entre comprobaciones y efectos validadas.
SWC-105 / 106
Control de acceso
Uso incorrecto o ausencia de modificadores, inicializadores sin protecci¨®n, brechas de permisos basadas en roles y fallos en la transferencia de propiedad.
A03 (OWASP SC)
Manipulaci¨®n de Oracle
Abuso de los or¨¢culos de precios al contado, selecci¨®n de la ventana TWAP, coherencia entre m¨²ltiples fuentes, fluctuaciones de precios amplificadas por pr¨¦stamos rel¨¢mpago.
A04 (OWASP SC)
Ataques mediante pr¨¦stamos rel¨¢mpago
Manipulaci¨®n por bloques at¨®micos de la contabilidad interna, apropiaci¨®n de votos en el gobierno corporativo, y especulaci¨®n con la liquidaci¨®n mediante capital prestado.
MEV
MEv y ?front-running?
Exposici¨®n a ataques ?sandwich?, ataques de liquidez JIT, dependencia del orden de las transacciones, auditor¨ªas del patr¨®n ?commit-reveal?.
SWC-101
Aritm¨¦tica y contabilidad
P¨¦rdida de precisi¨®n, direcci¨®n de redondeo, uso indebido de bloques sin verificar, compatibilidad de tokens con comisiones por transferencia, inflaci¨®n de acciones/activos.
SWC-128
Problemas de DoS y de gas
Bucles sin l¨ªmite, denegaci¨®n de servicio por l¨ªmite de gas, acoso mediante la funci¨®n ?revert?, patrones de pago ?push? frente a ?pull?, riesgos de colisi¨®n en el almacenamiento.
SWC-117 / 121
Firma y reproducci¨®n
Implementaci¨®n de EIP-712, gesti¨®n de nonces, repetici¨®n entre cadenas, maleabilidad de las firmas, uso indebido de funciones ?permit?.
EIP-1967 / 1822
Riesgos relacionados con los patrones de actualizaci¨®n
Colisiones entre ranuras de almacenamiento de proxies, implementaciones no inicializadas, conflictos entre selectores, concentraci¨®n de la autoridad de actualizaci¨®n.
Lo que obtienes

Resultados obtenidos y seguridad tras la auditor¨ªa de ?
?

Nuestros informes transparentes ofrecen un an¨¢lisis completo de la seguridad de su proyecto, identificando cada fallo y vulnerabilidad detectables.

Informe exhaustivo

Un informe de auditor¨ªa detallado que analiza en profundidad la seguridad de tu proyecto y destaca todos los errores y vulnerabilidades detectados, para que tengas una idea clara de lo que hay que revisar.

Recomendaciones

Adem¨¢s de la lista de problemas, nuestro informe te ofrece una gu¨ªa paso a paso sobre c¨®mo solucionarlos. No nos limitamos a se?alar lo que falla, sino que te mostramos c¨®mo hacer que tu proyecto sea seguro.

Bug Bounty

Tras la auditor¨ªa, el 20 % del coste de la misma se destina a un programa de recompensas por errores en nuestra plataforma. Los proyectos pueden aumentar el importe de la recompensa y mantenerla publicada sin coste alguno.
±è°ù¨®³æ¾±³¾²¹³¾±ð²Ô³Ù±ð

Fondos comunes de cobertura

Junto con nuestro socio Safura, estamos creando fondos de cobertura para contratos auditados, lo que permite a los inversores reducir el riesgo y ayuda a los proyectos a generar mayor confianza y seguridad.
seguridad con costes optimizados

Auditor¨ªas de m¨¢xima calidad sin que ello suponga un elevado coste

Gracias a la optimizaci¨®n de nuestras operaciones, evitamos unos gastos generales elevados, lo que nos permite trasladarte el ahorro sin comprometer la calidad de la auditor¨ªa.
Precios transparentes en funci¨®n del alcance y la complejidad
Sin gastos ocultos: un presupuesto claro en 24 horas
El 20 % se reinvierte en tu programa de recompensas por errores
Calcula el coste de tus servicios de auditor¨ªa de blockchain con nuestra herramienta interactiva de c¨¢lculo de precios.

CALCULADORA DE PRECIOS

c¨®mo funciona

Proceso de auditor¨ªa de seguridad

paso 1

Enviar

Env¨ªa tu c¨®digo y recibe un presupuesto para una auditor¨ªa en un d¨ªa.
paso 2

Plantilla de auditores

Firma el contrato, abona el dep¨®sito y conoce al grupo de auditores designado para tu proyecto.
paso 3

Revisi¨®n de c¨®digo

La auditor¨ªa comienza en un plazo de 3 d¨ªas. Los auditores revisan minuciosamente tu c¨®digo de forma individual.
paso 4

An¨¢lisis del tema

Los resultados se recopilan en un repositorio compartido y son revisados por los dem¨¢s auditores.
paso 5

Arregla tu c¨®digo fuente

Te invitamos a resolver los problemas siguiendo las recomendaciones de los auditores.
paso 6

Revisi¨®n final

Una vez aplicadas las correcciones, se revisa tu c¨®digo por segunda vez para confirmar que el problema se ha resuelto.
paso 7

Informe final

Se redacta el informe final. T¨² apruebas el borrador, abonas el importe pendiente y lo recibes.

Preguntas frecuentes

?Cu¨¢nto cuesta la auditor¨ªa de seguridad?

Puedes utilizar nuestra para calcular el coste aproximado de tu auditor¨ªa. Nuestra pol¨ªtica de precios es transparente y se basa en el tama?o y la complejidad de tu c¨®digo. Es necesario abonar un anticipo del 50 % de los honorarios de la auditor¨ªa antes de que esta pueda comenzar. La auditor¨ªa comenzar¨¢ aproximadamente tres d¨ªas despu¨¦s de recibir el pago.

Quiero cancelar mi pedido, ?me devolver¨¢n el dinero?

Si se cancela la auditor¨ªa, Âé¶¹´«Ã½AV no reembolsar¨¢ el dep¨®sito y habr¨¢ que pagar a los auditores por el tiempo dedicado. Si la cancelaci¨®n se produce antes de que comience la auditor¨ªa, se le reembolsar¨¢ el 50 % del importe.

?Cu¨¢nto tiempo dura la auditor¨ªa de seguridad?

El plazo de finalizaci¨®n del proyecto puede variar en funci¨®n de varios factores, como el n¨²mero de l¨ªneas de c¨®digo y la complejidad general del proyecto. Por t¨¦rmino medio, se tarda entre 14 d¨ªas y dos meses en completar una auditor¨ªa de seguridad. No obstante, podremos ofrecerle una estimaci¨®n m¨¢s precisa una vez que hayamos revisado los detalles concretos de su solicitud.