La classification ? ¨¤ haut risque ? est d¨¦finie par l¡¯annexe III du r¨¨glement. Les principales cat¨¦gories sont les suivantes : identification biom¨¦trique, infrastructures critiques, ¨¦ducation, emploi (recrutement, suivi, licenciement), acc¨¨s aux services essentiels (¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô de la solvabilit¨¦, assurance, prestations sociales), application de la loi, migration et administration de la justice. Les syst¨¨mes d¡¯IA utilis¨¦s comme composants de ²õ¨¦³¦³Ü°ù¾±³Ù¨¦ dans les produits relevant de la l¨¦gislation europ¨¦enne sur la ²õ¨¦³¦³Ü°ù¾±³Ù¨¦ des produits (dispositifs m¨¦dicaux, v¨¦hicules, machines) sont ¨¦galement consid¨¦r¨¦s comme pr¨¦sentant un risque ¨¦lev¨¦. Nous proc¨¦dons ¨¤ une classification formelle de votre syst¨¨me d¨¨s le d¨¦but de chaque mission ¡ª et cette classification constitue en soi un ¨¦l¨¦ment de preuve que les autorit¨¦s de r¨¦gulation peuvent vous demander.
La norme ISO/IEC 42001 porte sur l'audit de votre syst¨¨me de gestion, c'est-¨¤-dire la gouvernance, les politiques et les processus li¨¦s ¨¤ l'IA au sein de votre organisation. L'¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô de la conformit¨¦ ¨¤ la loi europ¨¦enne sur l'IA consiste ¨¤ v¨¦rifier qu'un syst¨¨me d'IA sp¨¦cifique ¨¤ haut risque respecte les exigences techniques et documentaires du r¨¨glement (articles 9 ¨¤ 17). Ces deux approches sont compl¨¦mentaires : un syst¨¨me de gestion ISO 42001 bien rod¨¦ facilite consid¨¦rablement la d¨¦monstration de la conformit¨¦ ¨¤ la loi europ¨¦enne sur l'IA. Nous proposons ces deux services, soit s¨¦par¨¦ment, soit dans le cadre d'une mission int¨¦gr¨¦e.
Oui ¡ª les grands mod¨¨les de langage (LLM) et l¡¯IA g¨¦n¨¦rative constituent d¨¦sormais la majeure partie de nos missions d¡¯audit en mati¨¨re d¡¯IA. Nos sp¨¦cialistes de la ? red team ? effectuent des tests en s¡¯appuyant sur le classement OWASP LLM Top 10 (¨¦dition 2025), la taxonomie adversaire MITRE ATLAS, ainsi que sur les modes de d¨¦faillance sp¨¦cifiques aux protocoles pour les syst¨¨mes RAG, les workflows agentiques et les mod¨¨les multimodaux. Nous couvrons l¡¯injection de prompts (directe et indirecte), le ? jailbreaking ?, l¡¯extraction de donn¨¦es d¡¯entra?nement, l¡¯utilisation abusive des limites d¡¯utilisation des outils, les vuln¨¦rabilit¨¦s li¨¦es au traitement des r¨¦sultats, ainsi que les risques li¨¦s ¨¤ la boucle agentique et ¨¤ l¡¯exc¨¨s d¡¯autonomie propres aux agents IA.
Pour les travaux de mise en conformit¨¦ avec la loi europ¨¦enne sur l'IA (EU AI Act), le dossier de documentation technique de l'annexe IV : description du syst¨¨me, usage pr¨¦vu, documentation relative aux donn¨¦es d'entra?nement, r¨¦sultats d'¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô, documentation sur la gestion des risques, plan de surveillance post-commercialisation. Pour les travaux relatifs ¨¤ la norme ISO 42001, votre politique en mati¨¨re d'IA, la d¨¦claration d'applicabilit¨¦, le registre des risques et la documentation des processus. Pour les exercices techniques de ? red teaming ?, l'acc¨¨s au mod¨¨le (API ou poids), les invites du syst¨¨me et toute mesure de protection li¨¦e au d¨¦ploiement. Nous vous envoyons une liste de contr?le personnalis¨¦e apr¨¨s l¡¯entretien de cadrage ¡ª la plupart des clients disposent d¨¦j¨¤ de 60 ¨¤ 70 % des ¨¦l¨¦ments n¨¦cessaires et nous identifions rapidement les lacunes.
Six ¨¤ seize semaines au total, selon l¡¯¨¦tendue du projet. Une mission cibl¨¦e de type ? red team ? utilisant un mod¨¨le de langage grand (LLM) sur un seul syst¨¨me d¨¦ploy¨¦ peut ¨ºtre men¨¦e ¨¤ bien en 4 ¨¤ 6 semaines. Un audit interne complet selon la norme ISO/IEC 42001 ¨¤ l¡¯¨¦chelle d¡¯une organisation dure g¨¦n¨¦ralement entre 8 et 12 semaines. Une ¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô de conformit¨¦ ¨¤ la loi europ¨¦enne sur l¡¯IA pour un seul syst¨¨me ¨¤ haut risque, y compris les cycles de mise en conformit¨¦, dure entre 10 et 16 semaines. Nous nous engageons ¨¤ respecter un d¨¦lai pr¨¦cis dans la lettre de mission.
La tarification d¨¦pend de trois facteurs : la complexit¨¦ du syst¨¨me d¡¯IA (mod¨¨le unique, pipeline multimod¨¨le ou syst¨¨me agentique), le niveau de d¨¦tail de l¡¯audit requis (dimension cibl¨¦e ou STARED complet) et le nombre de jours-auditeur n¨¦cessaires pour l¡¯ensemble des sp¨¦cialistes concern¨¦s. Devis ¨¤ prix fixe fourni dans les 24 heures suivant la d¨¦finition du p¨¦rim¨¨tre. Les missions adapt¨¦es aux PME commencent ¨¤ partir de quelques dizaines de milliers ; les ¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ôs compl¨¨tes de conformit¨¦ ¨¤ la loi europ¨¦enne sur l¡¯IA pour les grandes entreprises s¡¯¨¦l¨¨vent ¨¤ des montants sup¨¦rieurs. Contactez-nous ¨¤ l¡¯adresse hello@auditone.io pour obtenir une fourchette indicative.
Non. La plupart des syst¨¨mes d¡¯IA ¨¤ haut risque (annexe III) suivent la voie de l¡¯auto-¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô pr¨¦vue ¨¤ l¡¯article 43, dans le cadre de laquelle le fournisseur proc¨¨de ¨¤ l¡¯¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô de la conformit¨¦ ¨¤ l¡¯aide de proc¨¦dures internes. Notre r?le consiste ¨¤ r¨¦aliser l¡¯¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô de conformit¨¦ en tant que tiers ind¨¦pendant, en produisant une documentation qui satisfait aux exigences sans n¨¦cessiter l¡¯intervention d¡¯un organisme notifi¨¦. Pour la cat¨¦gorie restreinte de produits ¨¤ haut risque qui ²Ô¨¦³¦±ð²õ²õ¾±³Ù±ð²Ô³Ù l¡¯intervention d¡¯un organisme notifi¨¦ (certains syst¨¨mes d¡¯identification biom¨¦trique), nous travaillons en collaboration avec des organismes notifi¨¦s accr¨¦dit¨¦s ¡ª y compris des partenaires de notre r¨¦seau d¡¯organismes de certification ¡ª et produisons les ¨¦l¨¦ments de preuve dont ils ont besoin.
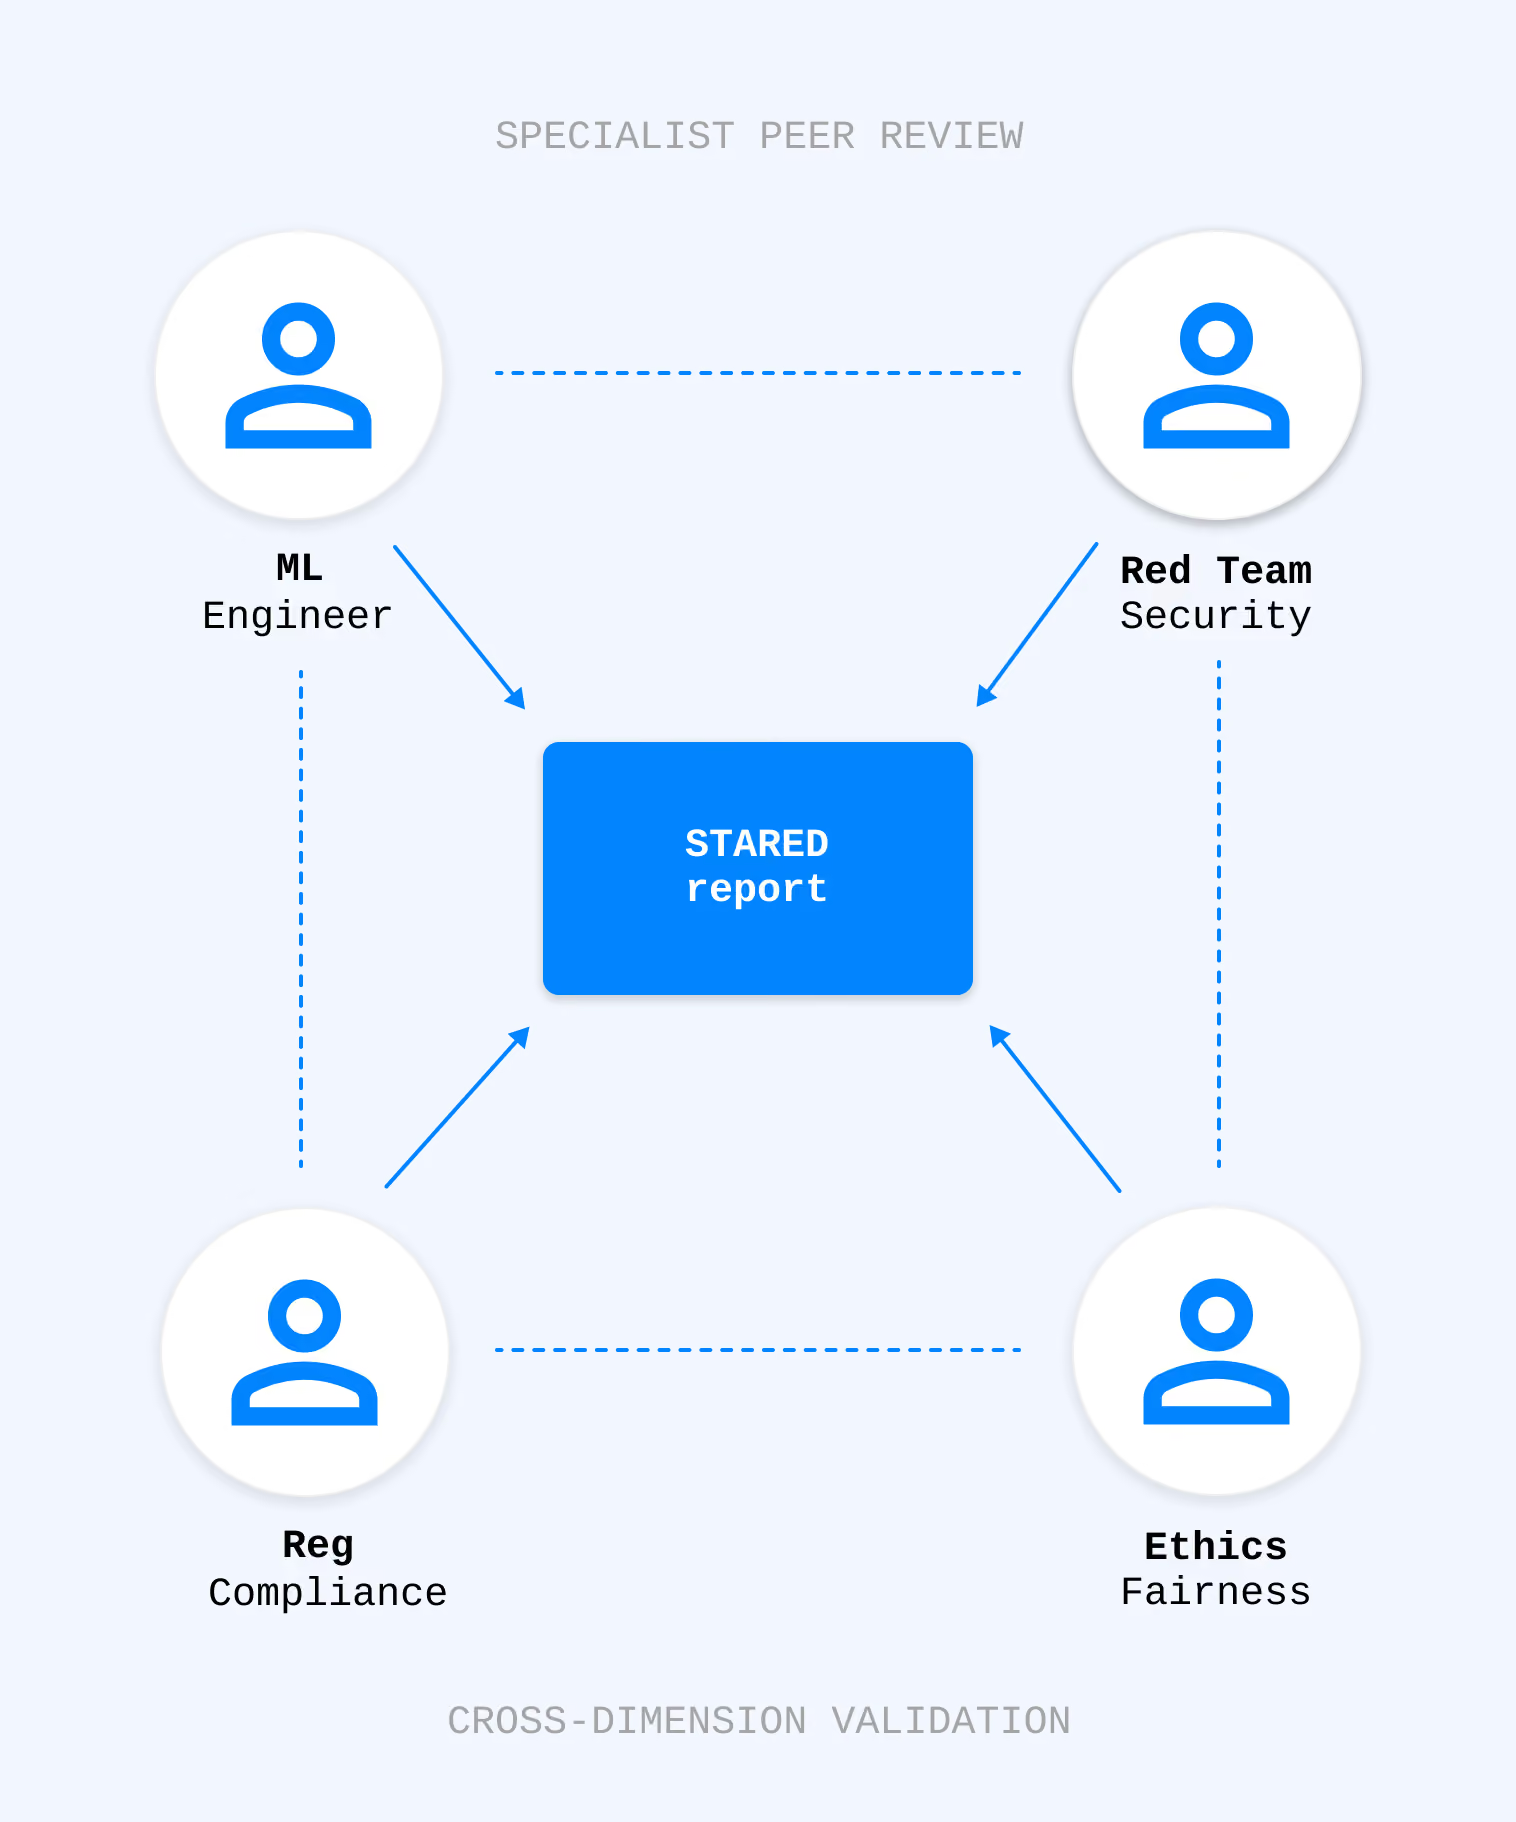
STARED est notre cadre d'audit de l'IA ¨¤ cinq dimensions : ²õ¨¦³¦³Ü°ù¾±³Ù¨¦, ¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô technique, conformit¨¦ °ù¨¦²µ±ô±ð³¾±ð²Ô³Ù²¹¾±°ù±ð, ¨¦³Ù³ó¾±±ç³Ü±ðet gouvernance des donn¨¦es. Il a ¨¦t¨¦ sp¨¦cialement con?u car les cadres existants en mati¨¨re de ²õ¨¦³¦³Ü°ù¾±³Ù¨¦ ou de conformit¨¦ ne couvrent pas les aspects qui rendent les syst¨¨mes d'IA difficiles ¨¤ auditer : la tra?abilit¨¦ des donn¨¦es d'entra?nement, le comportement des mod¨¨les dans des conditions adverses, la d¨¦rive et le risque d'agentivit¨¦. La m¨¦thodologie compl¨¨te, les grilles d'¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô et des exemples concrets sont disponibles dans .
Ces deux fonctions sont strictement s¨¦par¨¦es. Nous ne r¨¦digeons pas vos politiques, ne mettons pas en place votre gouvernance en mati¨¨re d¡¯IA et ne d¨¦ployons pas vos contr?les ¡ª cela compromettrait l¡¯ind¨¦pendance n¨¦cessaire ¨¤ l¡¯audit lui-m¨ºme. Ce que nous proposons, c¡¯est une ¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô pr¨¦liminaire des lacunes (plus l¨¦g¨¨re, ¨¤ caract¨¨re consultatif), suivie de l¡¯audit formel (ind¨¦pendant, fond¨¦ sur des preuves). L¡¯¨¦±¹²¹±ô³Ü²¹³Ù¾±´Ç²Ô des lacunes vous indique ce qu¡¯il faut corriger ; l¡¯audit v¨¦rifie que vous l¡¯avez bien fait. Le p¨¦rim¨¨tre et les livrables sont diff¨¦rents.