Âé¶¹´«Ã½AV

Identifiez toutes les vuln¨¦rabilit¨¦s avant qu'un pirate ne le fasse.

Vous recherchez un test d'intrusion au meilleur rapport qualit¨¦-prix ?

R¨¦alis¨¦ par une ¨¦quipe s¨¦lectionn¨¦e parmi plus de 800 hackers ? white hat ? du monde entier, valid¨¦ par des auditeurs ind¨¦pendants et conforme aux cadres de ³¦´Ç²Ô´Ú´Ç°ù³¾¾±³Ù¨¦ auxquels vous devez vous conformer.

Des marques internationales qui font confiance ¨¤ Âé¶¹´«Ã½AV

800+
Des hackers ? white hat ? tri¨¦s sur le volet au sein de notre r¨¦seau
4x
Chaque rapport fait l'objet d'un examen par des auditeurs ind¨¦pendants
8+
Environnements cibles : Web, mobile, cloud, contrats intelligents, etc.
24h
D¨¦lai moyen entre la demande et le devis
ce qui nous distingue

La plupart des soci¨¦t¨¦s sp¨¦cialis¨¦es dans les tests d'intrusion envoient un seul testeur. Nous, nous en envoyons quatre.

Un testeur d'intrusion voit ce qu'il sait. Quatre pentesteurs ind¨¦pendants voient ce qu'un attaquant verrait.
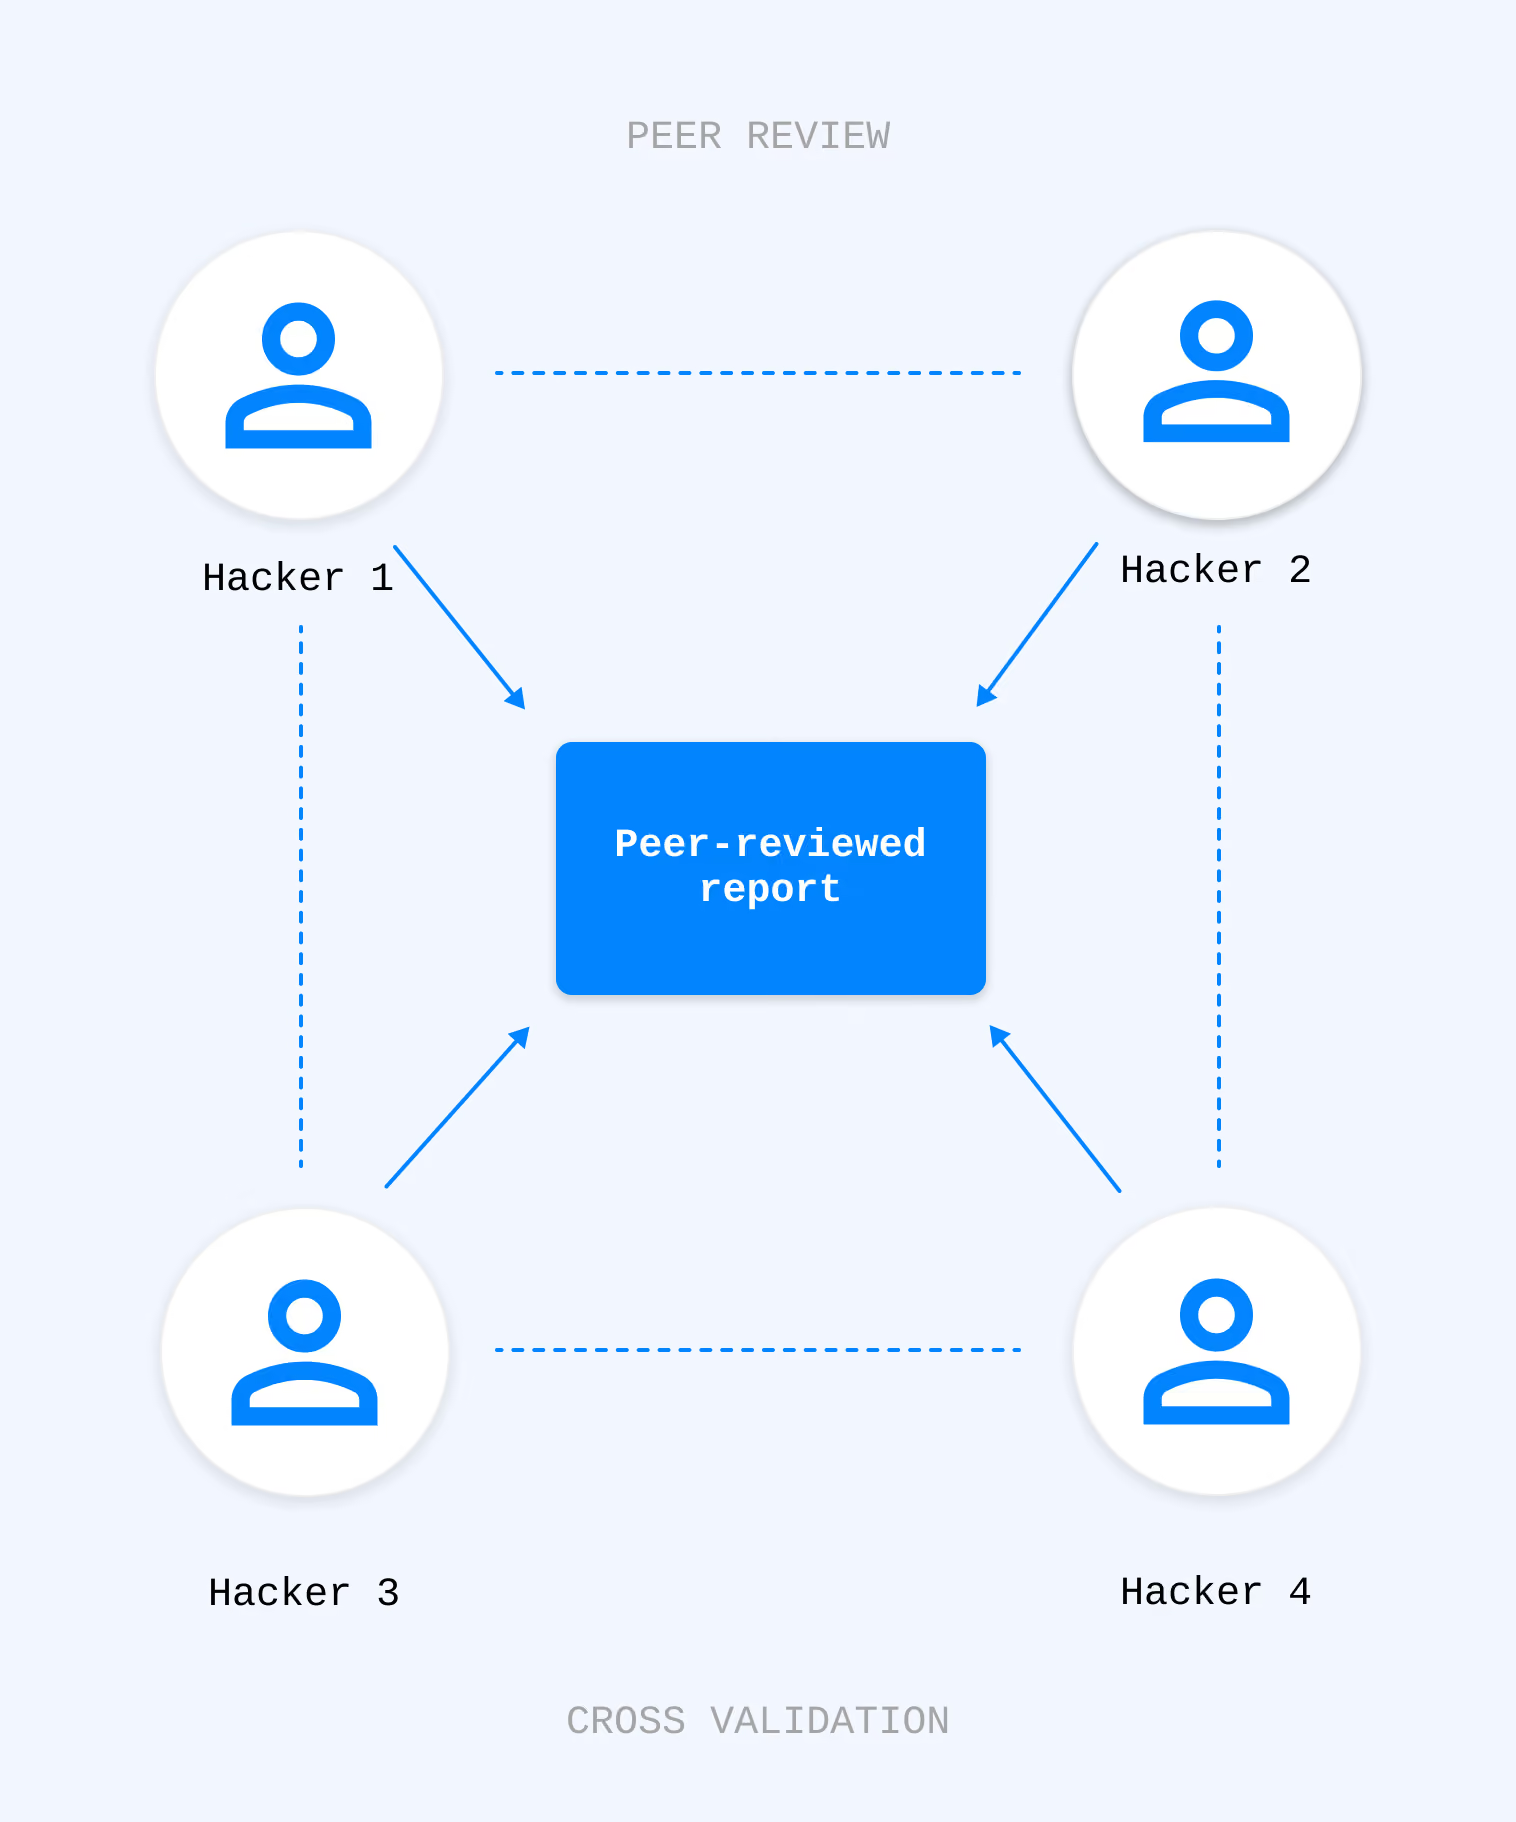
Chaque mission Âé¶¹´«Ã½AV est men¨¦e par 3 ¨¤ 4 hackers ¨¦thiques ind¨¦pendants qui travaillent en parall¨¨le sur le m¨ºme p¨¦rim¨¨tre. Ils ne communiquent pas entre eux pendant le test. Ils compilent leurs conclusions s¨¦par¨¦ment. Ils proc¨¨dent ensuite ¨¤ une r¨¦vision par les pairs de leurs travaux respectifs afin de produire un rapport consolid¨¦ unique.

R¨¦sultat : une couverture des vuln¨¦rabilit¨¦s nettement plus large, moins de faux positifs et des conclusions valid¨¦es par plusieurs experts avant m¨ºme d'arriver dans votre bo?te de r¨¦ception.
Tests parall¨¨les ind¨¦pendants: exploration simultan¨¦e de multiples surfaces d'attaque par des personnes aux modes de r¨¦flexion diff¨¦rents.
Validation crois¨¦e des constatations: chaque probl¨¨me est confirm¨¦ par au moins deux auditeurs avant d'appara?tre dans votre rapport.
? Skin in the game ? : nos hackers re?oivent une prime pour chaque vuln¨¦rabilit¨¦ valide qu¡¯ils d¨¦couvrent, ce qui les incite ¨¤ approfondir leurs recherches plut?t qu¡¯¨¤ se contenter de cocher une liste de points.
services

Ce que nous testons.

Une couverture compl¨¨te de l'ensemble de la surface d'attaque moderne ¡ª depuis votre application web destin¨¦e ¨¤ vos clients jusqu'¨¤ vos contrats intelligents, en passant par le mod¨¨le d'IA au service de vos utilisateurs.
Application web
Top 10 de l'OWASP, failles de logique m¨¦tier, contournements d'authentification, vecteurs d'injection. Tests en bo?te noire, en bo?te grise ou en bo?te blanche.
WEB 2
Tests d'intrusion des API
REST, GraphQL, gRPC. Failles d'autorisation, IDOR, contournement de la limitation de d¨¦bit, utilisation abusive de l'introspection de sch¨¦ma. Top 10 OWASP de la s¨¦curit¨¦ des API.
WEB 2
Application mobile
iOS et Android. R¨¦tro-ing¨¦nierie, ? certificate pinning ?, stockage non s¨¦curis¨¦, manipulation en ex¨¦cution, tests conformes ¨¤ la norme OWASP MASVS.
WEB 2
Infrastructures
Tests des r¨¦seaux externes et internes, exploitation d'Active Directory, d¨¦placement lat¨¦ral, voies d'escalade des privil¨¨ges vers les ? joyaux de la couronne ?.
WEB 2
Tests d'intrusion dans le cloud
AWS, Azure, GCP. Erreurs de configuration IAM, services expos¨¦s, ¨¦chappement de conteneurs, cha?nes d'attaques ? serverless ?, acc¨¨s inter-comptes.
WEB 2
Contrat intelligent
Solidity, Vyper, Rust (Solana, NEAR). R¨¦entrance, manipulation d'oracles, exposition au MEV, contr?le d'acc¨¨s, failles ¨¦conomiques.
WEB 3
Infrastructure blockchain
Configurations des n?uds, participation au consensus, s¨¦curit¨¦ des ponts, flux des portefeuilles de garde, proc¨¦dures de gestion des cl¨¦s.
WEB 3
Syst¨¨mes d'IA / LLM
Injection de prompts, jailbreaking, extraction de donn¨¦es d'entra?nement, inversion de mod¨¨le, empoisonnement du contexte RAG. Top 10 OWASP LLM.
WEB 3
Extensions de navigateur
Manifest V2/V3, isolation entre contenu et script, exploitation des limites des privil¨¨ges, vecteurs de mise ¨¤ jour malveillants, vuln¨¦rabilit¨¦ de la cha?ne d'approvisionnement.
³§±è¨¦³¦¾±²¹±ô¾±²õ¨¦
tarification

Nous facturons ce que nous trouvons. Pas ce que nous ne trouvons pas.

Un syst¨¨me de r¨¦mun¨¦ration qui vous correspond.
Les soci¨¦t¨¦s de tests d'intrusion traditionnelles facturent un tarif journalier forfaitaire, quel que soit le nombre de failles d¨¦tect¨¦es. Nos hackers per?oivent un salaire de base ainsi qu¡¯une prime par faille identifi¨¦e, calcul¨¦e en fonction de sa gravit¨¦. Plus votre code est propre, plus votre facture finale sera faible. Plus votre code est sale, plus le test sera approfondi ¡ª et plus vous aurez de failles ¨¤ corriger avant que les attaquants ne s¡¯en emparent.

Dans tous les cas, la motivation est la m¨ºme : identifier chaque v¨¦ritable probl¨¨me, le documenter correctement et ne pas gonfler le rapport avec des informations superflues. Chaque faille fait l¡¯objet d¡¯une validation par des pairs avant d¡¯appara?tre sur votre facture ou dans votre rapport.
¡ý 30%
R¨¦duction typique des co?ts de la mission lorsque votre base de code pr¨¦sente moins de probl¨¨mes que pr¨¦vu.
comment ?a marche

De la demande au rapport final, en 2 ¨¤ 4 semaines.

01
Port¨¦e et devis
dans les 24 heures
Partagez avec nous les d¨¦tails de votre base de code, de votre d¨¦p?t ou de votre environnement. Nous confirmons le p¨¦rim¨¨tre, la m¨¦thodologie (PTES, OWASP, MITRE ATT&CK, selon le cas) et le type de mission. Vous recevez un devis avec un montant minimum garanti, dans lequel la structure des primes par vuln¨¦rabilit¨¦ d¨¦couverte est clairement pr¨¦cis¨¦e.
02
D¨¦couvrez votre ¨¦quipe
2 ¨¤ 3 jours
Nous constituons une ¨¦quipe de 3 ¨¤ 4 pentesteurs s¨¦lectionn¨¦s avec soin et certifi¨¦s, adapt¨¦s ¨¤ votre environnement cible et ¨¤ votre mod¨¨le de menace. Vous pouvez consulter leurs certifications et leurs domaines d¡¯intervention ant¨¦rieurs avant qu¡¯ils ne soient confirm¨¦s. Une fois l¡¯acompte vers¨¦ et l¡¯accord de confidentialit¨¦ sign¨¦, ils se mettent au travail.
03
Essais parall¨¨les
1 ¨¤ 3 semaines
Chaque hacker travaille de mani¨¨re ind¨¦pendante dans le cadre du p¨¦rim¨¨tre convenu. Les outils automatis¨¦s permettent de recenser les vuln¨¦rabilit¨¦s courantes ; les tests manuels mettent en ¨¦vidence les failles li¨¦es ¨¤ la logique m¨¦tier et les cha?nes d'exploitation que l'automatisation ne d¨¦tecte pas. Les findings critiques sont signal¨¦s imm¨¦diatement, sans ¨ºtre conserv¨¦s pour le rapport final.
04
?valuation par les pairs et consolidation
3 ¨¤ 5 jours
L'¨¦quipe se r¨¦unit. Chaque vuln¨¦rabilit¨¦ est examin¨¦e par au moins un auditeur qui ne l'a pas d¨¦tect¨¦e. Les doublons sont fusionn¨¦s, les faux positifs sont filtr¨¦s et les niveaux de gravit¨¦ (CVSS 3.1 ou ¨¦quivalent adapt¨¦ au secteur) sont valid¨¦s d'un commun accord. Un rapport, quatre signatures.
05
Mesures correctives et nouveaux tests
En fonction de l'engagement
Remise d'un rapport pr¨¦liminaire accompagn¨¦ de recommandations de correction. Votre ¨¦quipe proc¨¨de aux corrections. Nous effectuons de nouveaux tests portant sp¨¦cifiquement sur les probl¨¨mes r¨¦solus, sans frais suppl¨¦mentaires (dans un d¨¦lai de 30 jours), puis nous ¨¦mettons le rapport final, pr¨ºt ¨¤ ¨ºtre certifi¨¦, destin¨¦ ¨¤ votre dossier de ³¦´Ç²Ô´Ú´Ç°ù³¾¾±³Ù¨¦.
³¦´Ç²Ô´Ú´Ç°ù³¾¾±³Ù¨¦

Des rapports r¨¦dig¨¦s dans le but d'¨ºtre accept¨¦s.

Nos rapports sont con?us pour r¨¦pondre aux exigences en mati¨¨re de preuves de tous les principaux r¨¦f¨¦rentiels de s¨¦curit¨¦ que vos auditeurs v¨¦rifieront. Un seul test d'intrusion, plusieurs cas d'utilisation en mati¨¨re de ³¦´Ç²Ô´Ú´Ç°ù³¾¾±³Ù¨¦.
ISO/IEC 27001

S¨¦curit¨¦ de l'information

Annexe A.8.8 : Gestion des vuln¨¦rabilit¨¦s techniques
Les r¨¦sultats de tests d'intrusion ind¨¦pendants sont accept¨¦s par les organismes de certification comme preuve principale de la mise en ?uvre des contr?les.
SOC 2

Crit¨¨res relatifs aux services de confiance

CC7.1 : Surveillance du syst¨¨me
Rapport annuel sur les tests d'intrusion mentionn¨¦ dans les documents de travail de l'audit CPA, accompagn¨¦ de preuves de nouveaux tests pour les constatations ayant fait l'objet de mesures correctives.
PCI DSS 4.0

Environnement de donn¨¦es des titulaires de carte

Exigence 11.4 : Tests d'intrusion externes et internes
M¨¦thodologie conforme aux recommandations PCI, prise en charge des tests de segmentation, format de rapport compatible avec les exigences QSA.
DORA

R¨¦silience op¨¦rationnelle num¨¦rique de l'UE

Articles 24 ¨¤ 27 : ?valuations conformes au TLPT
Tests d'intrusion ax¨¦s sur les menaces destin¨¦s aux entit¨¦s financi¨¨res, conformes au cadre TIBER-EU lorsque cela est requis.
NIS2

Directive europ¨¦enne sur la cybers¨¦curit¨¦

Article 21 : Gestion des risques
Preuves issues des tests de vuln¨¦rabilit¨¦ pour les entit¨¦s essentielles et importantes dans le cadre de la transposition nationale de la directive NIS 2.
HIPAA - RGPD

Sant¨¦ et vie priv¨¦e

Article 32 : ? R¨¨gle de s¨¦curit¨¦
Des ¨¦l¨¦ments probants issus de tests de s¨¦curit¨¦ ? ¨¤ la pointe de la technologie ?, structur¨¦s de mani¨¨re ¨¤ r¨¦pondre aux demandes des autorit¨¦s charg¨¦es de la protection des donn¨¦es.
commentaires

Ce qu¡¯en disent nos clients.

Foire aux questions

Comment se pr¨¦parer ¨¤ un test d'intrusion ?

Trois ¨¦l¨¦ments s'av¨¨rent particuli¨¨rement utiles : un cahier des charges clair r¨¦pertoriant les ressources ¨¤ tester, un environnement de test isol¨¦ de l'environnement de production dans la mesure du possible (ou une fen¨ºtre de maintenance si l'environnement de production est concern¨¦), et un interlocuteur interne capable de r¨¦pondre aux questions tout au long de la mission. Pour le Web3, veuillez nous communiquer le hachage du commit du d¨¦p?t que vous souhaitez faire tester, ainsi que les adresses de d¨¦ploiement ¨¦ventuelles. Pour les syst¨¨mes d'IA/LLM, veuillez nous communiquer la prompt du syst¨¨me et les sources RAG ¨¦ventuelles. Nous vous fournirons une liste de contr?le pour la d¨¦finition du p¨¦rim¨¨tre apr¨¨s le premier appel.

Combien de temps dure un test d'intrusion ?

La plupart des missions durent entre 2 et 4 semaines, du d¨¦but ¨¤ la fin. Une mission portant sur une seule application peut ¨ºtre men¨¦e ¨¤ bien en 1 ¨¤ 2 semaines. Une mission complexe couvrant plusieurs environnements (Web + API + cloud + AD) n¨¦cessite g¨¦n¨¦ralement 3 ¨¤ 4 semaines de tests, suivies de 3 ¨¤ 5 jours d¡¯examen par des pairs et de consolidation. Le p¨¦rim¨¨tre des audits de contrats intelligents est d¨¦fini en fonction de la complexit¨¦ du code plut?t que de la dur¨¦e ; nous fournissons un devis pour ces deux aspects.

Comment le prix est-il calcul¨¦ ?

Un forfait de base ¨¤ prix fixe couvrant la d¨¦finition du p¨¦rim¨¨tre, le temps de base de quatre auditeurs, l'examen par les pairs et la r¨¦daction du rapport ¡ª auquel s'ajoute une prime par vuln¨¦rabilit¨¦ pond¨¦r¨¦e en fonction de sa gravit¨¦ (Critique / ?lev¨¦e / Moyenne / Faible / Informative, CVSS 3.1). La structure des primes est indiqu¨¦e dans votre devis afin que vous puissiez estimer le plafond. Dans la pratique, les missions se situent g¨¦n¨¦ralement entre 10 et 30 % en dessous de ce plafond, car toutes les bases de code ne pr¨¦sentent pas n¨¦cessairement une longue s¨¦rie de constatations de gravit¨¦ moyenne ou faible. Vous pouvez ¨¦galement utiliser notre pour obtenir une fourchette indicative.

Quelle m¨¦thodologie suivez-vous ?

Pour le Web et l¡¯infrastructure : les normes PTES (Penetration Testing Execution Standard) et les guides de test OWASP comme base, ainsi que MITRE ATT&CK pour l¡¯¨¦mulation d¡¯attaquants lorsque cela s¡¯av¨¨re pertinent. Pour les applications mobiles : OWASP MASVS et MSTG. Pour les API : OWASP API Security Top 10. Pour les contrats intelligents : une combinaison du SWC Registry, du guide ? Building Secure Contracts ? de Trail of Bits et de notre liste de contr?le Web3 interne. Pour les syst¨¨mes d¡¯IA/LLM : OWASP LLM Top 10 et MITRE ATLAS. La m¨¦thodologie applicable est mentionn¨¦e dans votre lettre de mission et dans votre rapport final.

Ce rapport satisfera-t-il notre organisme de certification ?

Oui. Nos rapports sont r¨¦dig¨¦s selon le format attendu par les organismes de certification ISO 27001, les cabinets d¡¯expertise comptable SOC 2, les QSA PCI et les autorit¨¦s de contr?le DORA. Ils comprennent un r¨¦sum¨¦, la m¨¦thodologie, le p¨¦rim¨¨tre d¡¯audit, les conclusions accompagn¨¦es d¡¯une notation CVSS et de recommandations de correction, des annexes contenant les pi¨¨ces justificatives, ainsi qu¡¯une v¨¦rification par un nouveau test des points cl?tur¨¦s. Si votre auditeur a des exigences sp¨¦cifiques en mati¨¨re de format, veuillez nous en faire part lors de la d¨¦finition du p¨¦rim¨¨tre d¡¯audit et nous nous adapterons en cons¨¦quence.

Le nouveau test est-il inclus ?

Oui, pour les non-³¦´Ç²Ô´Ú´Ç°ù³¾¾±³Ù¨¦s corrig¨¦es et soumises ¨¤ nouveau dans les 30 jours suivant le rapport pr¨¦liminaire. Le nouveau test vise sp¨¦cifiquement ¨¤ v¨¦rifier que les probl¨¨mes signal¨¦s ont bien ¨¦t¨¦ r¨¦solus ; il ne s'agit pas d'une nouvelle mission de bout en bout. Si de nouvelles fonctionnalit¨¦s ont ¨¦t¨¦ d¨¦ploy¨¦es depuis le test initial et que vous souhaitez qu'elles soient prises en compte, cela constitue une extension du p¨¦rim¨¨tre factur¨¦e au taux de majoration applicable par non-³¦´Ç²Ô´Ú´Ç°ù³¾¾±³Ù¨¦ (sans les honoraires de base fixes).

R¨¦alisez-vous des exercices de ? red team ? ou d'¨¦mulation d'adversaire ?

Oui, cela s'inscrit en dehors du cadre des tests d'intrusion classiques. Les missions de ? red team ? se caract¨¦risent par un p¨¦rim¨¨tre diff¨¦rent, des dur¨¦es plus longues (g¨¦n¨¦ralement de 4 ¨¤ 8 semaines) et des livrables ax¨¦s sur d'autres aspects (capacit¨¦s de d¨¦tection et de r¨¦ponse de la ? blue team ?) par rapport aux tests d'intrusion ax¨¦s sur les vuln¨¦rabilit¨¦s. Pour les missions DORA TLPT et TIBER-EU en particulier, n'h¨¦sitez pas ¨¤ demander notre pr¨¦sentation sur les tests ax¨¦s sur les menaces.

Que se passerait-il si une faille critique ¨¦tait d¨¦tect¨¦e lors des tests ?

Le probl¨¨me est transmis ¨¤ votre interlocuteur d¨¦di¨¦ en quelques heures, et non en quelques semaines. Nous n¡¯attendons pas la publication du rapport final pour vous communiquer les conclusions critiques. Vous recevez un compte-rendu pr¨¦liminaire comprenant les ¨¦tapes de reproduction et une recommandation imm¨¦diate de correction, afin que votre ¨¦quipe puisse agir avant m¨ºme la fin de la p¨¦riode de test.